

预估持续下降:为什么比特币的量子倒计时正在加速
人工智能(AI)和量子计算对比特币(BTC)及整体加密货币构成的威胁,已不再是硬件是否会赶上的问题;而是何时会赶上的问题。
AI 辅助研究的进展为量子计算威胁增添了新的维度,尽管目前这两项技术都无法单独破解比特币的加密算法。
然而,AI 和量子计算正在迅速缩小这一差距,速度比任何人在 2026 年之前预想的都要快。
十多年来,区块链一直作为一个无需信任、在数学上不可破解的账本存在。比特币的安全性一直建立在一个极其复杂的问题之上,以至于任何已造出的经典计算机都无法破解。
这个数学问题就是椭圆曲线离散对数问题(ECDLP-256),它将加密钱包的公钥与私钥分隔开来。
公平地说,尽管过去五年 AI 的进展威胁到比特币的核心安全性,但这一长期存在的数学问题对经典计算机而言仍然在计算上不可行。然而,令人不安的问题是:这种情况还能持续多久?
600万枚比特币:定义风险的数字
量子联盟是一个由九个成员组成的联盟,于 2026 年 10 月成立。该联盟估计,约有 640 万枚比特币,占全部流通供应量的 32.2%,存放在公钥已经暴露、并可在区块链上看到的钱包中。根据欧洲监管机构(ESAs)的数据,这一数字甚至更高,达到 690 万枚 BTC,其中包括中本聪的 110 万枚 BTC。
这些并非理论数字;按当前每枚比特币约 82,000 美元的市场价格计算,其价值超过 5,660 亿美元,但在结构上仍然脆弱。
ESAs 旗下机构在 9 月发布了一份关于量子计算对密码学威胁的报告,称在量子计算商业化之前,它可能会破坏目前用于保护交易、区块链、数据库和通信的某些密码学网络。CoinDesk 的一篇文章称,该报告并未明确提及量子计算何时可能实现商业化。
量子威胁:你需要知道什么
比特币和加密货币面临的量子风险源于密码学的早期架构,当时使用pay-to-public-key(P2PK)输出的钱包——比特币早期的默认格式——会在每笔交易中直接将公钥广播到链上。这同样适用于重复使用地址的钱包。一旦这些公钥可见,它们就会成为攻击目标,其中包括归属于中本聪的 110 万枚 BTC,这些比特币仍沉睡在最初的 P2PK 地址中,已经沉寂超过 15 年。
同样,P2PK 地址中的比特币并不面临即时风险,因为目前没有任何计算机能够解决ECDLP-256 数学问题。这一威胁仍然是未来式的,争论的焦点在于它距离现在有多远,以及是否有人能够加速缩短这一时间差。
然而,运行Shor 算法的量子计算机,解决 ECDLP-256 的速度可能会比任何经典机器快上指数级。
3 月,谷歌大幅缩短了其为Q-Day做准备的期限。Q-Day 指的是当前量子计算机能够解决 ECDLP-256 问题并破解公钥密码算法的时点。谷歌表示,它正将 2029 年视为为这一事件做准备的最后期限,并敦促世界其他地区效仿其做法,开始实施后量子密码学(PQC)算法,以增强或取代椭圆曲线和 RSA。
谷歌安全工程副总裁 Heather Adkins 和高级密码学工程师 Sophie Schmieg 在文章中表示:“作为量子和 PQC 两个领域的先驱,我们有责任以身作则,并分享一个雄心勃勃的时间表。通过这样做,我们希望为加速数字化转型提供所需的清晰度和紧迫感,不仅是为了谷歌,也是为了整个行业。”
在这一背景下,谷歌认为,破解 ECDLP-256 目前需要少于 50 万个物理量子比特,这一数字已被下调了 20 次。尽管如此,谷歌最先进的芯片Willow仅包含 105 个量子比特。
这并不只是谷歌;其他机构也包括 Oratomic,一家与加州理工学院相关的初创公司,它们在 2026 年早些时候预测,Q-Day 可能比此前预期更早到来。
Postquant Labs 首席技术官、量子联盟创始成员 Richard Carback 认为,2028 年是一个非常现实的、与密码学相关的量子计算机出现时间。而 The Vault 首席营收官 Bryn Bennett 则没有给出具体日期,但他是从实际运行而非理论角度来看待这一问题。
“没有人知道确切日期,但估计一直在下调,而这一风险我们已经可以开始规划,”Bennett 在 10 月量子联盟成立期间表示,并补充说,“对于托管方来说,问题不是日期是 2028 年还是 2035 年;而是如果它提前到来,你是否能及时迁移。”
AI 加速 Q-Day 时间表
这就是 AI 介入的地方,量子计算的格局和前景因此发生了巨大变化。直到最近,普遍共识还是量子硬件的发展是一个硬性障碍,因为获得更多量子比特需要时间、资本和工程能力。
虽然这一挑战并未消失,但 AI 通过降低攻击的算法成本,为威胁格局引入了新的维度,而不论量子硬件是否取得进展。
在 3 月,Eigen Labs 推出了 ECDSA.fail,这是一个挑战研究人员开发计算效率最高的量子电路的平台,该电路能够破解保护比特币和以太坊安全的加密算法。该平台在前八周内吸引了 100 多名参与者,他们与 AI 编码代理并肩工作,其中包括 OpenAI 的 GPT 5.6 和 Anthropic 的 Claude Opus 5。研究人员共提交了 400 多种电路设计,将时空成本从 107.5 亿 Toffoli-qubit 的基线降低了约 86%,至 14.96 亿。
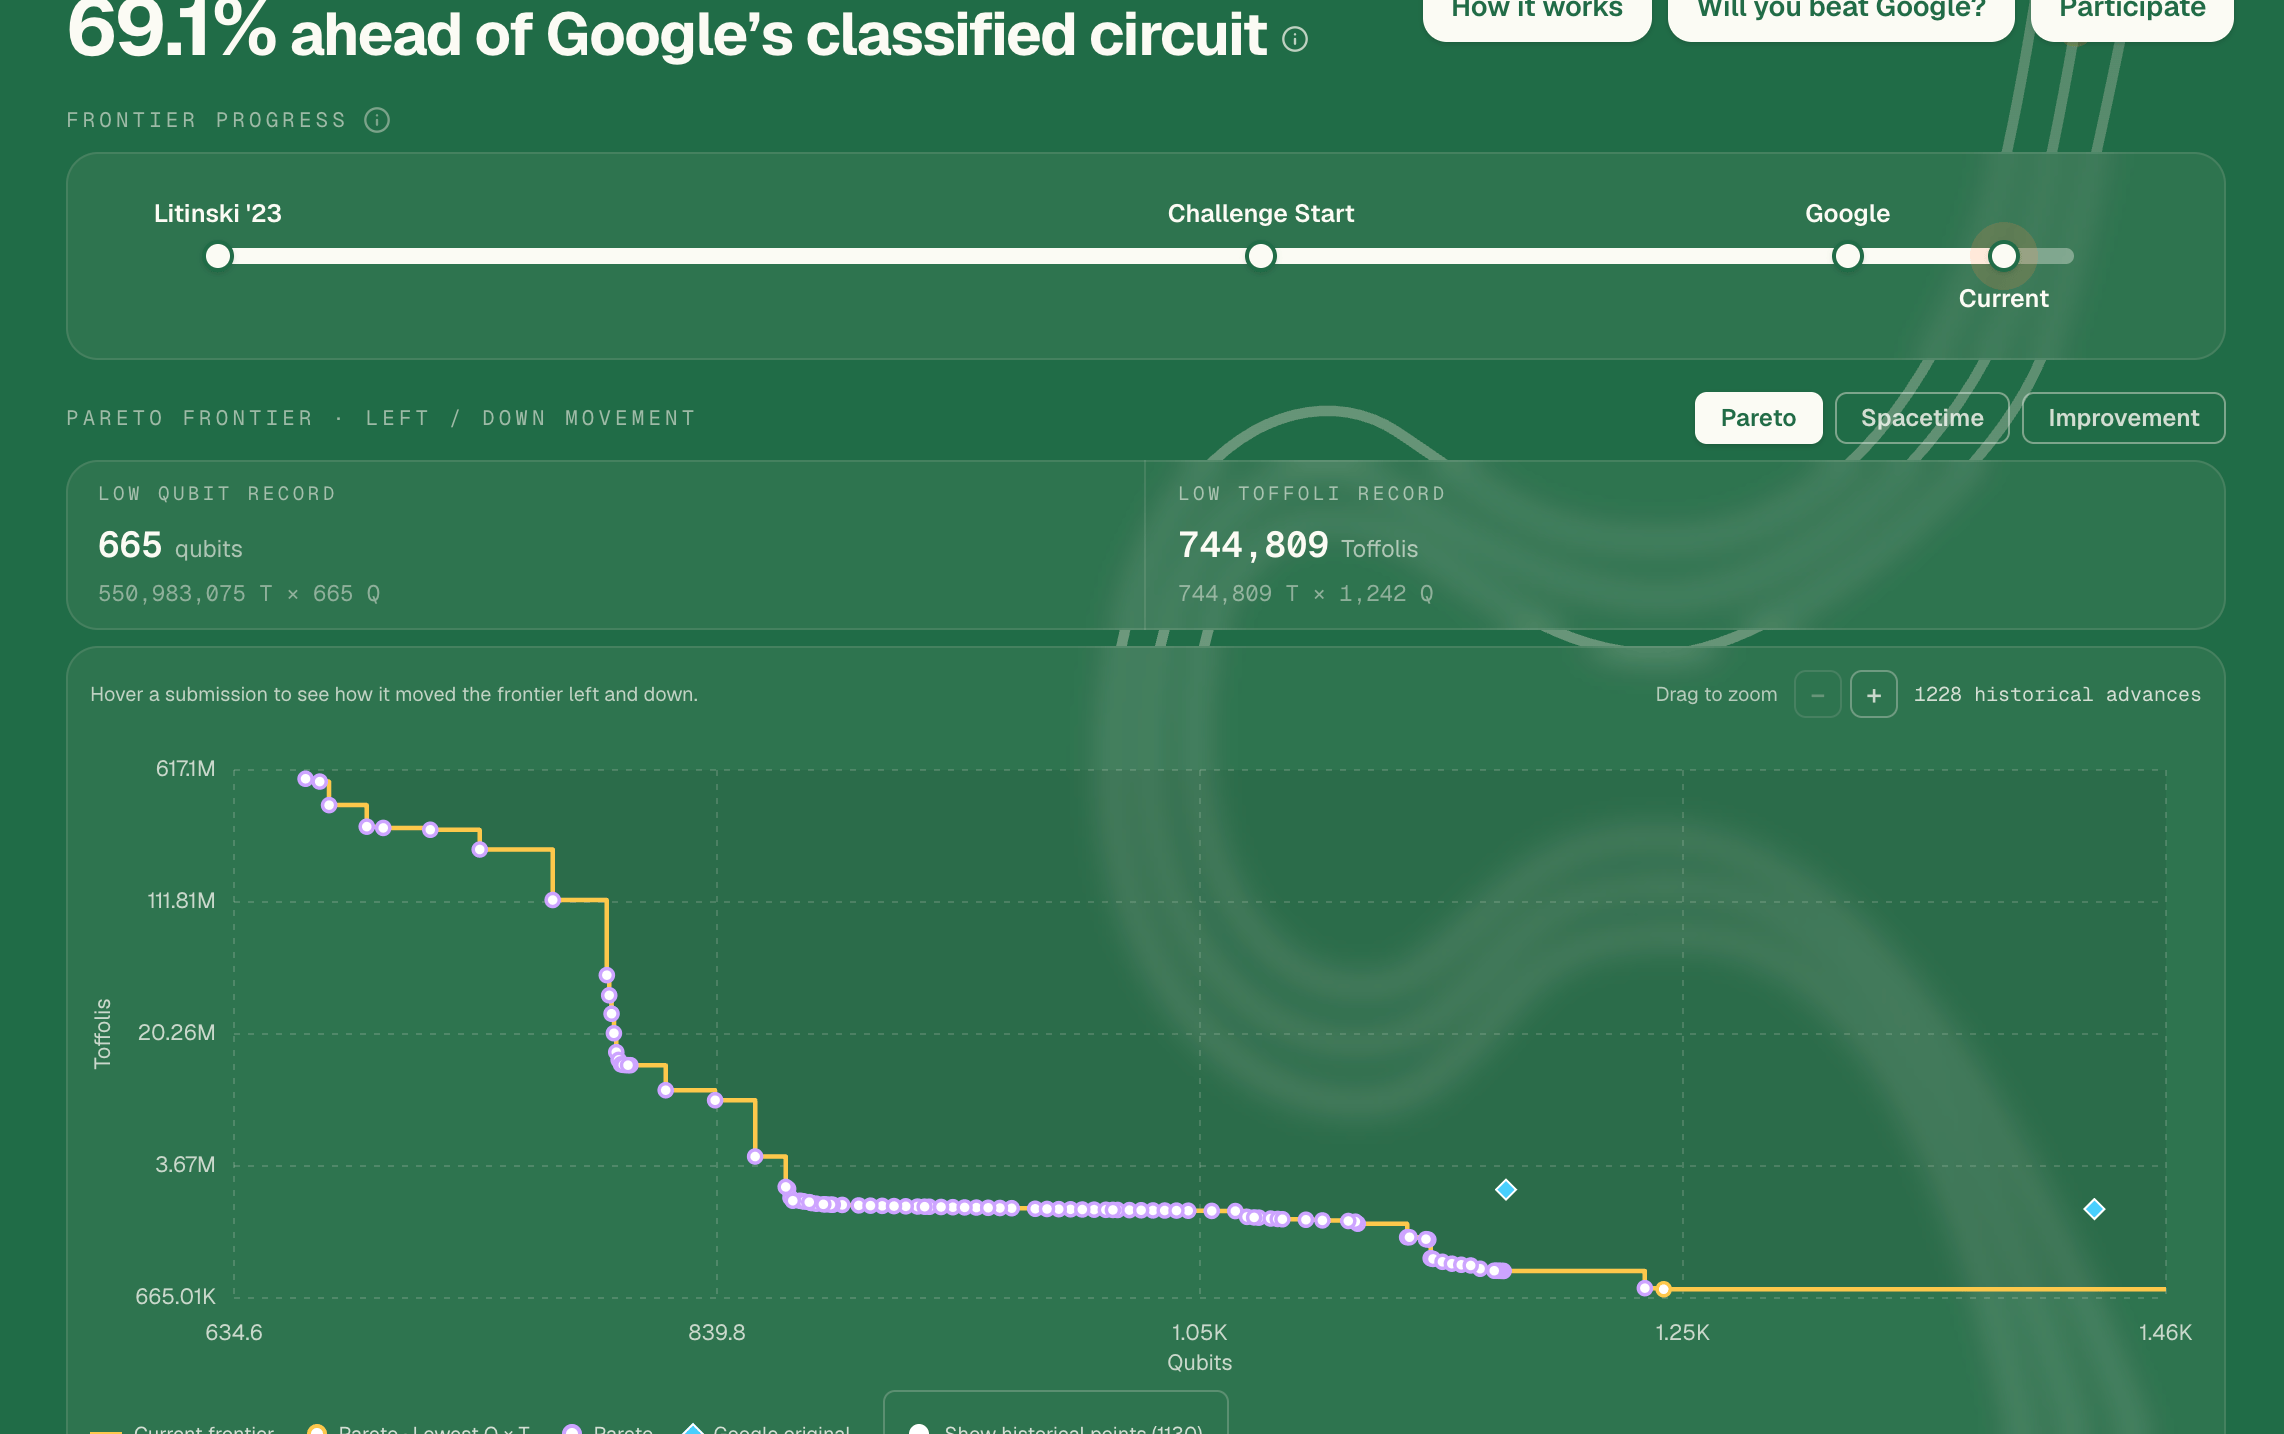
“除了最终得到的电路之外,ECDSA.Fail 还提供了一个 Open Autoresearch 的案例研究:这是一种由验证者把关的研究流程,在该流程中,人类参与者和 AI 代理围绕一个共同的可衡量目标,迭代生成、实施、测试并分享候选改进方案,”研究人员表示。
除了 Eigen Labs 的 ECDSA.fail 之外,其他组织和开源社区也在竞相迈向 Q-Day,其中包括 Double AI,其 WarpSpeed 自主 AI 系统生成的电路在时空效率上比谷歌最初的设计高出 2.5 倍。
AI 对比特币量子计算威胁的影响并不基于硬件,也不会在今天破解加密算法。相反,它可能降低成功发动攻击所需的硬件门槛。
AI 和量子计算并不是并行发展的两条轨道;它们是相互叠加的威胁,正竞相走向融合。
一场没有共识的危机
区块链利益相关方已经在探索量子计算缓解策略,包括 比特币的 Pay-to-Public-Key-Hash(P2PKH)。根据 Fireblocks 的说法,这项技术通过哈希隐藏接收方的公钥,从而提供部分保护。
从长期来看,必须解决 ECDSA 问题以提升加密安全性。目前正在讨论若干 软分叉 提议。
That said,后量子密码学 的迁移仍然缓慢,因为 Q-Day 的时间表并不确定。争论的焦点在于应采用哪些算法、治理问题以及去中心化网络上的升级挑战。
成功的量子迁移取决于替换支撑每一笔比特币交易的数字签名。实现这一点需要开发者、矿工、钱包提供商、交易所和数百万用户就新的 加密标准、协调一致的迁移时间表以及如何处理休眠币达成广泛共识。
尽管挑战重重,专家认为迁移是可行的,并且可以在量子计算对比特币和其他区块链协议构成威胁之前完成。在最近的一段 YouTube 视频中,Bitcoin.com 表示,业内可以预期将增加原生后量子签名支持、替换或增强已被削弱的原语,或强化共识机制。
要点:你需要知道什么
在你把这场争论简单地看作非黑即白、认为你的比特币要么完全安全要么已经被攻破之前,请先停一下。两种极端看法都站不住脚,而且都伴随风险。现实处于一个更细腻、往往也更令人不安的中间地带。
你的比特币现在并没有被盗,但掉以轻心的窗口正在缩小。AI 和量子威胁是真实存在的,可信且有充分记录,但它今天还没有发生,因为现有任何计算机都无法破解 椭圆曲线密码学。不过,到 Q-Day 的距离正在比 2026 年之前任何人预期的都更快缩短。
面临风险的 640 万枚比特币仍然是一个结构性漏洞,而不是软件缺陷。钱包的公钥暴露在外,并永久可见于区块链上。这正是 量子攻击者 所需要的数据,而唯一的解决方案是迁移到抗量子地址格式。这一迁移应在 Q-Day 之前完成。
AI 和量子计算并不是同一种威胁,但叠加起来,它们带来的问题是一样的。
Q-Day 没有确切时间表或已确认日期,但包括谷歌在内的大多数机构都将 2028-2031 视为最可能达成共识的窗口。
解决方案已经存在,但没有一个是完整的。
更大的挑战在于治理和共识。这比技术威胁更难,因为它需要让 去中心化全球网络 上的所有利益相关方聚集起来,就迁移达成一致、协调并执行。
比特币持有者现在就可以开始采取行动,避免重复使用地址,因为这会暴露公钥。将 P2PK 输出迁移至 P2PKH、P2WPKH 或 Taproot 地址
结论:量子威胁是真实存在的,但由于 AI 的叠加影响以及结果尚未确定,它的情况更加复杂。
比特币,其他币,稳定币常见问题(FAQ)
比特币是市值最大的加密货币,是一种旨在充当货币的虚拟货币。这种形式的支付不能由任何个人、团体或实体控制,这消除了在金融交易中第三方参与的需要。
其他币是除比特币以外的任何加密货币,但有些人也认为以太坊是非山寨币,因为分叉发生在这两种加密货币之上。如果这是真的,那么莱特币是第一个山寨币,从比特币协议分叉,因此是它的“改进”版本。
稳定币是一种旨在具有稳定价格的加密货币,其价值由其所代表的资产储备支持。为了实现这一目标,任何一种稳定币的价值都与商品或金融工具挂钩,如美元(USD),其供应由算法或需求调节。稳定币的主要目标是为愿意交易和投资加密货币的投资者提供一个入口/出口。稳定币还允许投资者存储价值,因为加密货币通常会受到波动的影响。
比特币的主导地位是指比特币的市值与所有加密货币的总市值之比。它清晰地展示了投资者对比特币的兴趣。比特币的高主导地位通常发生在牛市之前和牛市期间,在牛市期间,投资者求助于投资比特币等相对稳定和高市值的加密货币。比特币主导地位的下降通常意味着投资者正在将他们的资本和/或利润转移到山寨币上,以寻求更高的回报,这通常会引发山寨币的暴涨。
推荐文章


