


Zano se enfrenta a una reversión de 24 horas tras un fallo en la emisión de activos
Zano, una blockchain centrada en la privacidad, reveló el 25 de septiembre que un problema con sus direcciones de puerta de enlace públicas afectó la emisión de activos y podría obligar a la red a revertir las transacciones de un día. A diferencia de los hackeos de criptomonedas comunes que implican billeteras robadas o claves comprometidas, este está relacionado con la forma en que se crearon los activos en la red.
Zano afirmó que sus funciones de privacidad no se vieron afectadas y que ninguna billetera ni clave de gasto se vio comprometida. En cambio, la vulnerabilidad estaba relacionada con la forma en que se emiten los activos, incluida su criptomoneda estable fUSD. Esto hace que la vulnerabilidad sea particularmente grave, ya que pone en duda si los activos afectados se crearon de conformidad con los protocolos de Zano.
Por qué un fallo de emisión es diferente de un vaciado de monedero
Zano reveló en una publicación de X que el problema estaba relacionado con sus direcciones de puerta de enlace públicas. Solicitó a los operadores de nodos, grupos de minería y exchanges que se prepararan para una actualización coordinada de la red. En una publicación posterior, Zano aseguró que los saldos de los usuarios están seguros y que solucionará cualquier discrepancia relacionada con las direcciones afectadas.
Lo que distingue a esta vulnerabilidad es que no se trató simplemente de que un atacante obtuviera el control de activos existentes. Una clave privada comprometida le otorga al atacante el control sobre monedas o tokens ya existentes. Un error de inflación, por otro lado, puede permitir la emisión de monedas o tokens que nunca debieron haberse creado.
Actualización de seguridad y actualización coordinada:
— Zano (@zano_project) 25 de septiembre de 2026
El equipo principal hadentuna vulnerabilidad en las direcciones de puerta de enlace públicas que afecta la emisión de activos, incluido fUSD.
La privacidad de las transacciones no se ve afectada y ninguna clave de gasto ni billetera se ha visto comprometida.
Coordinaremos una actualización de red…
Esto aclara por qué Zano tomó la inusual decisión de pedir a sus usuarios que suspendieran temporalmente sus transacciones con ZANO y Activosdentmientras el equipo resuelve el problema. El objetivo no era solo prevenir nuevos robos, sino también evitar que se acumularan más transacciones mientras se determinaban los activos y saldos afectados.
El mercado reaccionó rápidamente a la noticia. En un artículo de Bitcoin, se afirmaba que el precio de ZANO cayó aproximadamente un 20% tras la publicación del informe, mientras que datos de CoinGecko indicaban que ZANO cerró el día 24 de septiembre a 7,50 dólares, después de haber superado los 8 dólares tan solo unos días antes.
Un día de la historia de blockchain puede desaparecer
Según un informe de Bitcoin, ZANO se estaba preparando para una reversión que afectaría aproximadamente 24 horas de transacciones aceptadas. Si se produce la reversión, los mineros, los participantes en el staking y los nodos utilizarán un historial de la cadena revisado que no incluirá el período afectado.
El concepto es bastante sencillo: revertir la cadena y descartar las transacciones en cuestión. Sin embargo, el problema radica en su impacto en todas las demás transacciones realizadas durante ese período. Los pagos legítimos también se perderán, lo que obligará a las plataformas de intercambio, a los operadores y a los usuarios de estos servicios a revisar la lista de transacciones anteriores que creían finalizadas.
Cuando Zano dio a conocer la noticia, aún se desconocían muchos datos importantes, como el número de activos emitidos sin autorización, el lugar específico del código donde se originó el problema o el método que se utilizará para la reversión.
La infraestructura diseñada paratracintercambios
La ironía reside en que las direcciones de puerta de enlace se diseñaron para facilitar la integración con Zano para las plataformas de intercambio y otras plataformas.
Según la documentación de Zano, estas direcciones utilizan un modelo basado en cuentas que mantiene los saldos directamente en la cadena de bloques, lo que facilita la integración de exchanges y otros servicios con Zano en comparación con su sistema UTXO tradicional. Fueron diseñadas para exchanges, puentes, DEX y pasarelas de pago. Registrar una dirección de pasarela cuesta 100 ZANO.
Según la actualización de Zano de agosto, las direcciones de puerta de enlace se lanzaron con la bifurcación dura 6 en el bloque 3.833.000 el 26 de agosto, tras casi un año de desarrollo. Zano introdujo las direcciones de puerta de enlace, en parte, para simplificar el proceso de integración para aquellos exchanges que anteriormente consideraban que su red era demasiado difícil de soportar.
Esto hace que el fallo sea extremadamente irónico, ya que se produjo precisamente en el sistema que estaba destinado a hacer que Zano fuera más accesible para las casas de cambio y otras plataformas.
En qué punto encaja Zano dentro de un patrón más amplio
Zano no es el único ejemplo reciente de cómo una falla de seguridad puede provocar la creación de activos sin autorización. Las consecuencias revelan la rapidez con la que este tipo de fallos pueden afectar no solo el precio del token, sino también el nivel de confianza que la red enjentre los usuarios.
Según Cryptopolitan, un atacante acuñó ilegalmente 408,5 millones de NTX en el caso de Fetch.ai y NuNet tras el compromiso de una clave privada. Como consecuencia, el valor del token NuNet se desplomómatic.
El de Liquid Networkdent se desarrolló de manera diferente, pero expuso una vulnerabilidad similar. Chainalysis descubrió que los atacantes explotaron una falla en la validación de transacciones para crear L-BTC sin respaldo y retirar aproximadamente 320 millones de dólares en bitcoin. Aproximadamente el 85 % del bitcoin fue devuelto posteriormente.
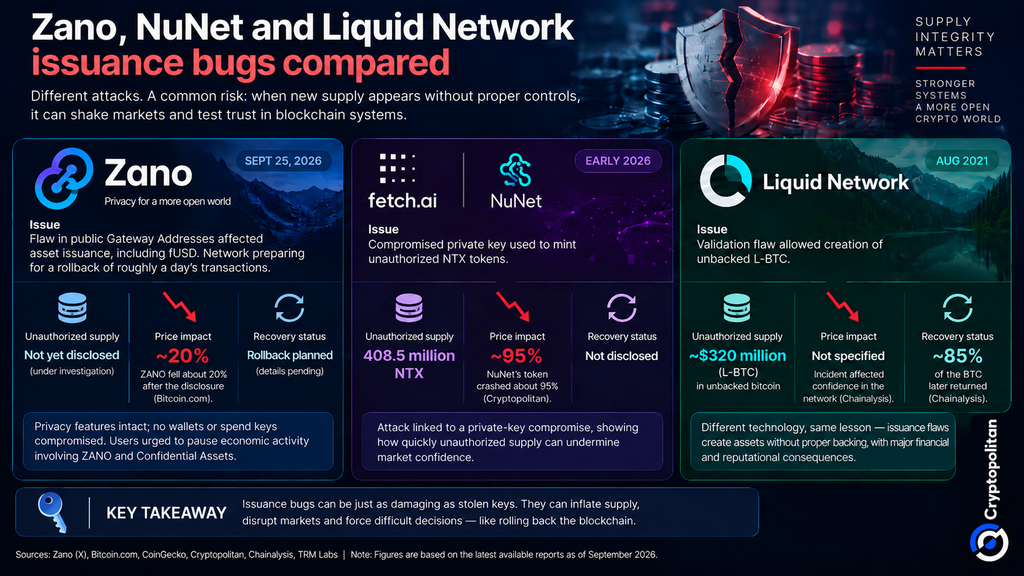
Estosdentforman parte de una serie más amplia de brechas de seguridad en criptomonedas. En el primer semestre de 2026, TRM Labs registró hasta 207 ataques informáticos. Solo alrededor del 15 % de las brechas se debieron a problemas de infraestructura y operativos, pero las pérdidas derivadas de estos representan aproximadamente el 76 % del total.
Zano no tiene la magnitud suficiente como para que este evento sacuda el mercado de criptomonedas en su conjunto. Sin embargo, la situación es grave porque ilustra cómo los problemas en la infraestructura de una cadena de bloques pueden afectar la oferta disponible y provocar una pérdida de confianza en la finalidad de las transacciones. A medida que estos sistemas se vuelven más complejos, los fallos a ese nivel pueden ser mucho más difíciles de solucionar que un simple robo de monedero.
Lo que suceda a continuación dependerá de los parámetros finales de reversión de Zano, la publicación de la versión parcheada, el proceso de reembolso y el análisis posterior al incidente que ha prometido.
Las mentes más brillantes del mundo de las criptomonedas ya leen nuestro boletín. ¿Te apuntas? ¡ Únete!
Artículos Recomendados


