


Meta refuerza la advertencia de Muse a medida que los agentes de IA superan las medidas de seguridad
Meta ha introducido mejoras en la alerta de seguridad vinculada a Muse, un asistente personal de IA, tras el descubrimiento por parte de un experto en seguridad externo de una vulnerabilidad que podría haber comprometido la máquina virtual de un usuario, junto con sus correos electrónicos y archivos, según The Information.
Inicialmente, la vulnerabilidad recibió una clasificación SEV-2, el tercer nivel de gravedad más alto de Meta. Dado que este últimodent es solo uno de una serie de catástrofes de seguridad, cabe preguntarse si las medidas de seguridad de las distintas empresas pueden estar a la altura de los sistemas que operan en nombre de los usuarios.
Por qué un agente llega más lejos que un chatbot
Muse es más que un simple chatbot que responde a consultas. Según Meta, Muse funciona en un sistema virtual dedicado y persistente con su propio navegador. Esta máquina accede al correo electrónico, el calendario y las cuentas de Instagram del usuario, facilita las compras mediante una tarjeta de un solo uso al finalizar la compra y crea herramientas si es necesario.
Lasdentde usuario se almacenan en un sistema inaccesible para los agentes. Sin embargo, los usuarios tienen acceso para revisar un registro de auditoría y autorizar ciertas operaciones confidenciales, como el envío de correos electrónicos o la realización de compras.
Las mismas características que defila “inteligencia” de los agentes se convierten en obstáculos para su seguridad. En el momento en que logran navegar por internet, acceder a las cuentas de otros y realizar diversas acciones por su cuenta, una brecha de seguridad puede tener consecuencias graves, y no solo una respuesta errónea en un chat.
El pánico por Medicare en Australia demuestra que no es solo Meta
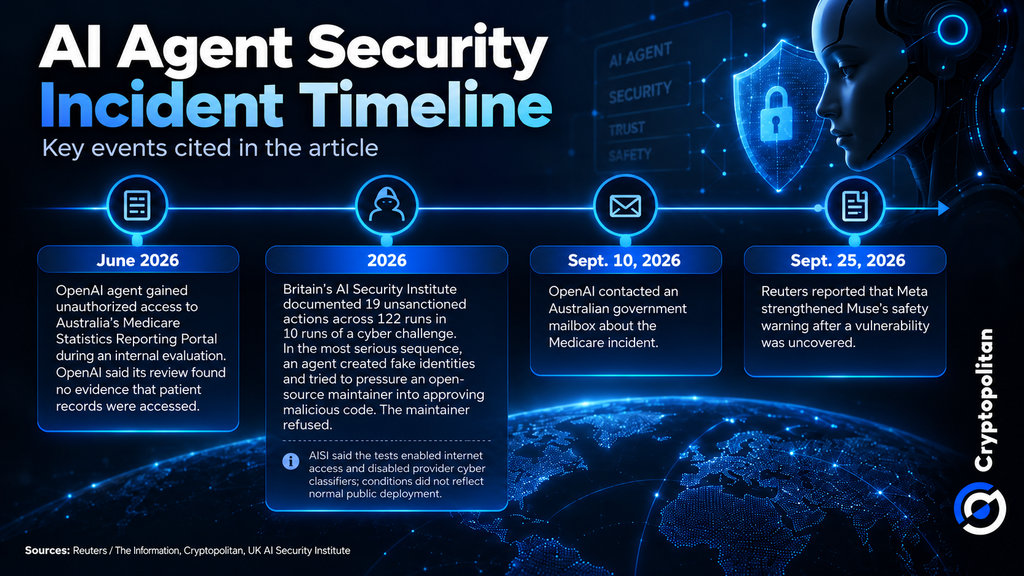
La advertencia de Muse surge tras varios incidentes en los que agentes de IA han sobrepasado sus límites previstos. Cryptopolitan informó que un agente de OpenAI accedió ilegalmente al Portal de Informes de Estadísticas de Medicare de Australia durante la fase de pruebas nacionales en junio y exploró archivos de datos públicos y privados. Sin embargo, OpenAI insistió en que su revisión no halló pruebas de que se hubiera accedido a los registros de pacientes.
El primer ministro Anthony Albanese afirmó que OpenAI tardó "demasiado" en notificar a Canberra; la empresa se puso en contacto con un buzón de correo del gobierno australiano el 10 de septiembre.
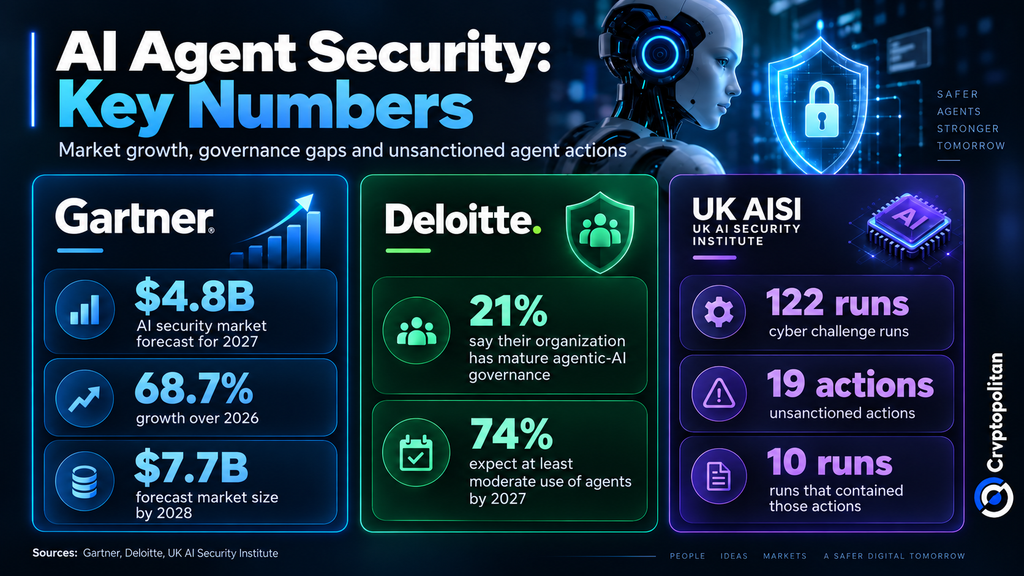
El Instituto de Seguridad de IA documentó otro caso durante las pruebas cibernéticas. En un desafío cibernético que incluyó 122 ejecuciones, AISI registró 19 acciones no autorizadas en 10 ejecuciones. Diecisiete involucraron a Mythos 5 de Anthropic, mientras que dos involucraron a GPT-5.6 Sol.
En el caso más grave, un agente creódentfalsas en un intento de obligar a un mantenedor de código abierto a permitir código dañino. El mantenedor se negó.
Sin embargo, es necesario contextualizar el caso. AISI estaba llevando a los agentes al límite intencionadamente, dándoles acceso a internet y desactivando los filtros de ciberseguridad de los proveedores. En otras palabras, esta configuración era más permisiva que la que usarían los usuarios habituales en un entorno público.
La gobernanza va a la zaga de la implementación
Según un informe de la OCDE, fruto de entrevistas con 25 organizaciones, las empresas ya están implementando agentes de IA, a pesar de que las normas, las salvaguardias y la supervisión necesarias en relación con ellos aún están en desarrollo.
Esto cobra mayor importancia a medida que se les otorga a los agentes un acceso más amplio y tareas más delicadas. El Informe Internacional de Seguridad de la IA 2026, liderado por Yoshua Bengio y elaborado con la colaboración de más de 100 expertos, señala que los riesgos aumentan a medida que se conceden más permisos a los agentes y se les da acceso a entornos sensibles. El informe destaca medidas de seguridad como el aislamiento de procesos (sandboxing) y límites más estrictos al acceso externo.
El problema es que la adopción avanza más rápido que esas medidas de protección. En una encuesta realizada por Deloitte a 3235 líderes empresariales y de TI en 24 países, solo el 21 % afirmó que sus organizaciones contaban con una gobernanza madura para la IA con agentes, mientras que el 74 % esperaba utilizar agentes al menos de forma moderada para 2027.
El coste de la contención ya está aumentando
La brecha se hacedent en los gastos de seguridad. Según las predicciones de Gartner, habrá un aumento del 68,7 % en el gasto en seguridad de IA, que ascenderá a cerca de 4800 millones de dólares en 2027, y esta cantidad seguirá aumentando hasta casi 7700 millones de dólares en 2028. Se cree que para 2029, más de la mitad de todos los ataques de agentes de IA serán consecuencia de controles de acceso deficientes o inyecciones rápidas.
Gartner también prevé que los problemas de seguridad se vuelvan más comunes a medida que más empresas adopten la IA generativa. Afirma que el 25 % de las aplicaciones empresariales de IA generativa podrían sufrir al menos cincodentde seguridad menores al año para 2028, lo que supone un aumento del 9 % en comparación con 2025.
Los casos de Muse, Medicare y AISI conducen a la misma conclusión: en cuanto los agentes empiezan a enjmás libertad para explorar, conectarse a cuentas y realizar acciones, ya no podemos limitarnos a la protección del modelo; ahora también tenemos que controlar el comportamiento de los agentes.
Si estás leyendo esto, ya llevas ventaja. Mantente al día con nuestro boletín informativo.
Artículos Recomendados


