


Cómo recuperar tus NFT rescatados tras la vulnerabilidad de aprobación de Magic Eden
El sitio web para que los propietarios recuperen sus NFT ya está operativo, según el experto en seguridad informática que lanzó la misión de rescate para salvar los NFT en riesgo durante eldent de seguridad en el que los usuarios de Magic Eden de la era 2024 quedaron expuestos debido a una vulnerabilidad en el procesador de pagos de Limit Break.
Según 0xQuit, vicepresidentedent es que primero revoquen la antiguamatic . investigación de blockchain en Yuga Labs, quien dirigió la misión de rescate, una de las condiciones para que los propietarios recuperen sus NFT aprobación
El proceso de recuperación también es totalmente gratuito, aplicándose únicamente las tarifas estándar de gas.
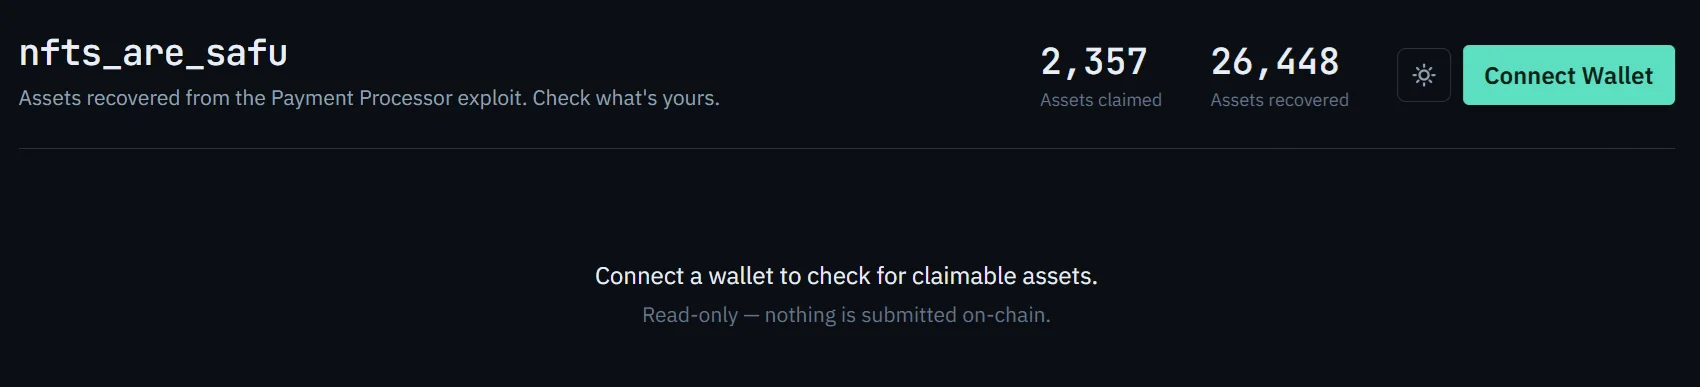
Cabe destacar que, según este informe Cryptopolitan , solo los NFT rescatados pueden recuperarse del sitio, mientras que los que están en posesión de los explotadores no son recuperables.
Cómo recuperar los NFT rescatados
0xQuit declaró abierto el sitio de recuperación a última hora del sábado, escribiendo en X: "El sitio de reclamaciones está activo. Si pude salvar tus NFT, ahora puedes reclamarlos", escribió en X.
Para evitar que se repita la situación, el ejecutivo de Yuga Labs advirtió que los propietarios de NFT solo podrán recuperarlos después de revocar la aprobación del procesador de pagos que originó todo eldent .
Revoke.cashcash también advirtió que el ataque se basa únicamente en la aprobación, por lo que cancelar los listados es ineficaz para detener la vulnerabilidad
nftsaresafu.xyz es el único sitio web oficial y, al momento de la publicación, ya se han reclamado 2.357 de los 26.448 activos recuperados.
0xQuit también advirtió que la reclamación interactúa con una configuración de monedero delegado, lo que puede interferir con la simulación de transacciones en algunos monederos.
Cómo una aprobación en 2024 casi provocó un desastre con los NFT
La vulnerabilidad de septiembre de 2026 tiene sus raíces en un protocolo de comercio de NFT que Magic Eden adoptó en 2024 para liquidar transacciones de EVM, el Procesador de Pagos V2. Sin embargo, según Revoke.cashcashcuando Magic Eden dejó de usar el procesador creado por Limit Break en octubre de 2024, las aprobaciones de tokens y NFT que los usuarios otorgaron durante ese período nunca se desactivaron en la cadena de bloques.
Ese permiso activo fue lo que el atacante explotó, utilizándolo para secuestrar NFT directamente y para comprar NFT sin valor utilizando tokens almacenados en billeteras.
Desde que comenzó la vulnerabilidad el 24 de septiembre, se han robado al menos 2,8 millones de dólares, afectando a monederos de Ethereum, Polygon, Base, Arbitrum y ApeChain.
Debido a que la versión V2 no se puede pausar ni parchear, permanece vulnerabledefi. Limit Break pausó la versión V3 más reciente en todas partes excepto en ApeChain, donde seguirá siendo utilizable hasta el 30 de noviembre de 2026.
Lo que los hackers éticos salvaron y lo que no pudieron
0xQuit afirmó que el ataque surgió después de que alguien aprovechara el fallo para robar 10 Meebits, 50 Otherdeeds, 10 NFT de World of Women y 235 Desperate ApeWives, y que pasaron más de 12 horas antes de que alguien se lo comunicara.
Una vez que comprendieron el alcance del problema, los investigadores de seguridad utilizaron la misma vulnerabilidad de forma defensiva para transferir activos en riesgo a una billetera bajo su control. Según se informa, la operación rescató 23.155 NFT con un valor superior a los 5,7 millones de dólares.
No se pudo acceder a todo a tiempo. "660 WETH estaban en riesgo, y lamentablemente no fuimos lo suficientemente rápidos para recuperarlos", dijo 0xQuit a The Block, explicando que el exploit podría ejecutarse a la inversa para extraer WETH.
Instrucciones especiales para ciertas colecciones de NFT
Algunas colecciones no se liberarán correctamente. 0xQuit advirtió que los poseedores de colecciones ERC721C o ERC1155C podrían no poder reclamarlas debido a las reglas del validador de transferencias, y solicitó a los propietarios de las colecciones afectadas que ajustaran su configuración o que añadieran el sitio a la lista de sitios permitidos. Indicó que revisaría esos casos en los próximos días.
Magic Eden declaró que no se vieron afectados sus listados activos y que cerró su mercado EVM en el primer trimestre de 2026. El mercado recomendó a los usuarios revocar la aprobación V2 en Ethereum, Polygon y Base. Mientras tanto, Chris Maddern, cofundador de OpenSea, afirmó que su equipo había marcado más de 3000 artículos como robados para bloquear su reventa.
Eventos como este atraen a estafadores. Cryptopolitan ya informó que los sitios web falsos de "recuperación" y "reclamación" suelen aparecer tras ataques de gran repercusión, por lo que los usuarios deben acceder a la herramienta de reclamación únicamente a través de la publicación verificada de 0xQuit y revocar las autorizaciones mediante un verificador de confianza, en lugar de utilizar enlaces enviados por desconocidos por mensaje directo o en respuestas.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Artículos Recomendados


