


Los registros médicos robados del FBI demuestran por qué los datos del personal son ahora un objetivo cibernético prioritario
El grupo de hackers ShinyHunters afirmó que el archivo que robaron del FBI contiene historiales de evaluaciones psiquiátricas y médicas de personal de la agencia. De confirmarse esta afirmación, esto no solo sería una filtración de datos de empleados, sino un desastre a largo plazo en materia de contrainteligencia ydentque no se solucionará con un simple restablecimiento de contraseña.
Análisis de sangre, informes de salud mental y una plantilla laboral clasificada por dolencia
Los documentos que se han comentado esta semana se asemejan más a historiales clínicos que a un expediente de personal. Según BBC News, que ha revisado una selección de los documentos robados, los historiales médicos incluyen resultados de análisis de sangre y orina, observaciones médicas, alergias y otras afecciones, así como los nombres y direcciones reales de los agentes.
Según una revisión realizada por Reuters de otros seis documentos, algunos registros consisten en evaluaciones de salud mental previas al inicio del empleo, resultados de electrocardiogramas, un documento que menciona que el solicitante mostró "signos de depresión" en la escuela secundaria y un documento que indica que el individuo ha tomado aspirina diariamente y era alérgico a ciertas sustancias.
Reuters confirmó parcialmente algunos de los registros basándose en detalles de agencias de crédito, perfiles de LinkedIn e información de una persona familiarizada con las evaluaciones del FBI.
Tal como afirma Etay Maor,dent de inteligencia de amenazas de Cato Networks, en su entrevista con la BBC:
Las contraseñas se pueden restablecer si son robadas, pero los historiales médicos no.
Por qué un portal de empleo del FBI almacenaba datos dedentde nivel espía
Los registros médicos ponen de manifiesto un problema de exposición del personal que ya era significativo. Cryptopolitan informó anteriormente que Reuters examinó una muestra de 5000 líneas que vinculaba adentdel FBI con trabajos de inteligencia, vigilancia y contrainteligencia, incluidas operaciones en Rusia y China. Los ciberdelincuentes afirman que el volumen total de datos robados oscila entre dos y tres terabytes.
El sitio web FBIJobs.gov contiene abundante información sobre sus solicitantes y empleados. Además, ShinyHunters afirmó haber pirateado sistemas internos, como el servicio FBI MedLink y los sistemas de verificación de antecedentes, pero hasta el momento esta afirmación no ha sido verificada de forma independientedentReuters. El miércoles, el FBI declaró que estaba investigando el asunto de forma activa y exhaustiva, aunque la causa aún no está clara.
Un grupo de extorsionadores que no cumplió con la demanda de rescate
ShinyHunters no es un nombre nuevo. Según Huntress, se trata de una operación con fines lucrativos que existe al menos desde 2019 y que se ha hecho famosa por robar datos de SaaS y de la nube a gran escala, además de utilizar tácticas de extorsión del tipo "paga o filtra".
Esta vez, el grupo rompió con losdent. En lugar de exigir dinero, solicitó una disculpa del FBI por una notificación de mayo que, según afirmaba, lo había insultado, aunque finalmente retiró esa exigencia.
Según Cryptopolitan, FBIJobs.gov utiliza tecnología Oracle PeopleSoft y Mandiant de Google vinculó a ShinyHunters con los ataques a PeopleSoft que aprovecharon la vulnerabilidad CVE-2026-35273, la cual Oracle evaluó con una puntuación de 9,8 sobre 10. Hasta el momento, no existe evidencia pública que conecte la vulnerabilidad con la brecha de seguridad.
Ecos de la violación de seguridad de la OPM en 2015
Los registros de personal federal ya habían causado daños de esta magnitud. Según la Oficina de Responsabilidad Gubernamental (GAO), la filtración de datos de la Oficina de Gestión de Personal (OPM) en 2015 comprometió información confidencial de aproximadamente 22 millones de empleados y contratistas federalestracPosteriormente, la GAO descubrió que la agencia responsable de la mayoría de las verificaciones de antecedentes federales no había instalado completamente los controles de privacidad en todos los sistemas que examinó.
Eric O'Neill, ex agente del FBI y fundador de Nexasure AI, declaró a Reuters que la información médica eleva este suceso a un nivel similar y podría atraertracatención de servicios de inteligencia hostiles.
Me sorprendería mucho que la inteligencia rusa no estuviera llamando a su puerta y diciendo: "Queremos eso, entréguenlo".
— Eric O'Neill, ex agente del FBI y fundador de Nexasure AI, en declaraciones a Reuters
La factura recae sobre todos los demás
La brecha de seguridad por sí sola no afectará a los mercados globales, pero incidentesdenteste siguen elevando los costos de seguridad, cumplimiento normativo y seguros en todos los sectores. El estudio de IBM sobre brechas de seguridad de 2026 sitúa el costo promedio global en 4,99 millones de dólares, un 12 % más, mientras que los ataques impulsados por IA aumentaron un 56 %. Su índice X-Force indica que la explotación de aplicaciones de cara al público aumentó un 44 % y que las principales brechas en la cadena de suministro casi se han cuadruplicado en cinco años.
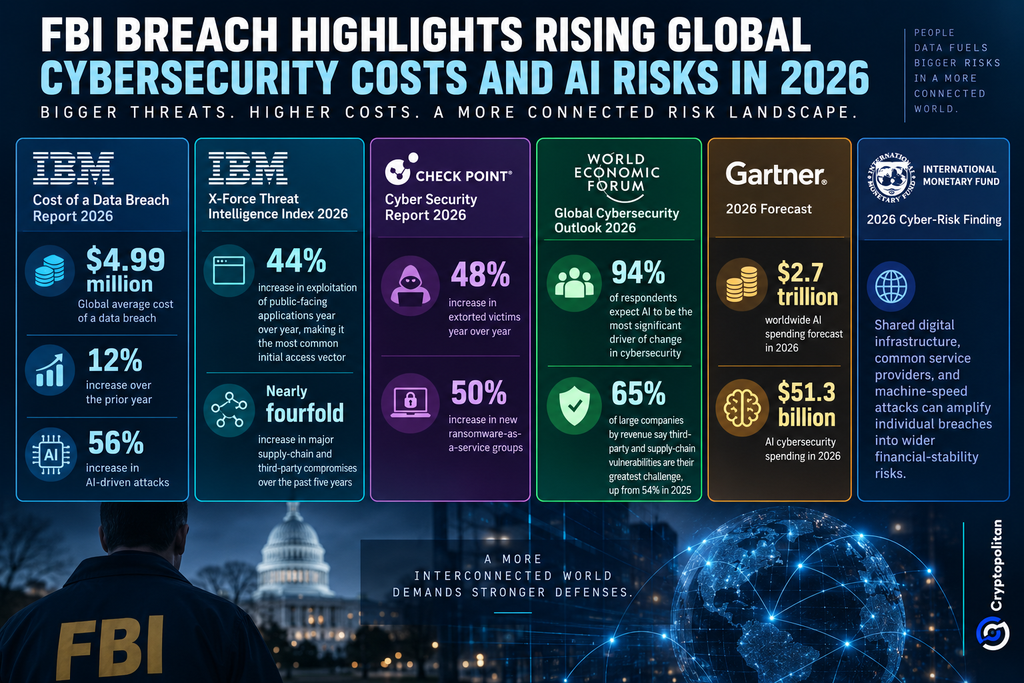
La presión se está volviendo estructural. Check Point registró un aumento del 48 % en las víctimas de extorsión, mientras que el Foro Económico Mundial descubrió que el 94 % de losdentespera que la IA sea la principal fuerza que transforme la ciberseguridad. Gartner pronostica un gasto mundial en IA de 2,7 billones de dólares en 2026, mientras que el FMI advierte que la infraestructura digital compartida y los ataques a la velocidad de las máquinas pueden convertir las brechas individuales en riesgos más amplios para la estabilidad financiera.
Si estás leyendo esto, ya llevas ventaja. Mantente al día con nuestro boletín informativo.
Artículos Recomendados


