


Anthropic pide a los miembros del programa de ciberseguridad que acepten la retención de datos a cambio de salvaguardas más flexibles
Los equipos de seguridad que se unan al Programa Ampliado de Verificación Cibernética de Anthropic deben aceptar que la empresa conserve sus datos para vigilar posibles usos maliciosos.
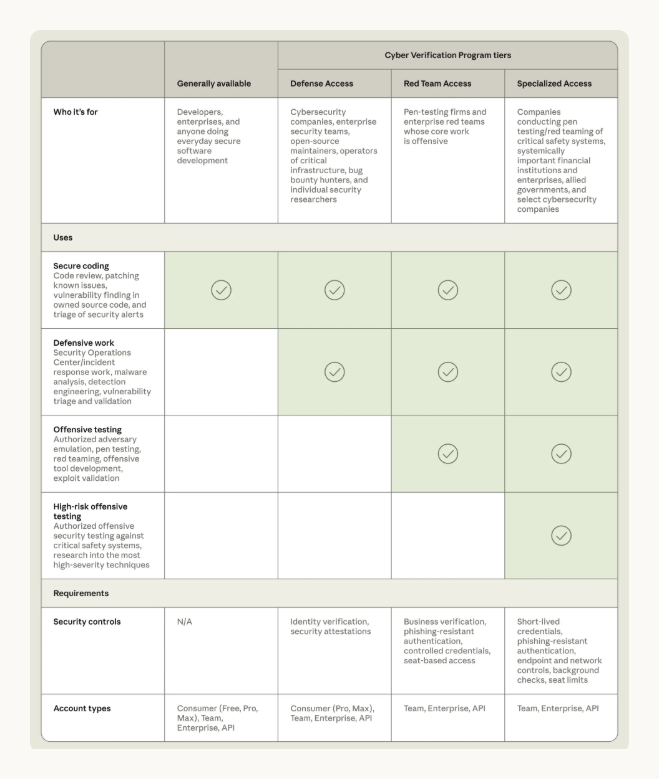
El martes, Anthropic reestructuró el programa en tres niveles de acceso con menos restricciones cibernéticas en cada uno.
Anthropic ofrecerá cero retención de datos más adelante este otoño
Las Salvaguardas Enterprise Frontier, disponibles más adelante este otoño, combinarán las mismas salvaguardas con cero retención de datos. Las organizaciones elegibles podrán entonces almacenar datos en infraestructura en la nube bajo su control.
Hasta entonces, las organizaciones con acceso a Claude Fable 5.1 o Claude Mythos 5.1 sin retención de datos pueden unirse sin retención.
El programa está disponible en la Plataforma Claude, Vertex AI de Google Cloud y Microsoft Foundry. En Amazon Bedrock, el acceso está limitado a clientes elegibles para las Salvaguardas Enterprise Frontier.
Defense Access es el primer nivel y fue diseñado para responder a incidentes, analizar malware y garantizar que los errores descubiertos sean reales.
Los equipos de seguridad, los mantenedores de código abierto, los investigadores que han reportado errores anteriormente y los operadores de infraestructura crítica, como hospitales regionales, pueden solicitar unirse al nivel Defense Access. Anthropic indica que responderá a los solicitantes en unos días.
Red Team Access se centra en pruebas de penetración autorizadas y está exclusivamente disponible para organizaciones. Anthropic señala que el proceso de revisión de solicitudes puede tardar varias semanas.
Los usuarios de Red Team son desconectados a mitad de la tarea si intentan desplegar ransomware, dañar sistemas físicos o realizar pruebas de penetración en sistemas de seguridad de alto riesgo.
Las reglas más flexibles corresponden a Specialized Access. Solo un pequeño grupo tiene acceso, como las organizaciones autorizadas para probar sistemas de vuelo, redes eléctricas, telecomunicaciones o los sistemas que utilizan los bancos para transferir dinero entre sí.
Anthropic verifica a cada solicitante de Specialized Access junto con el gobierno de EE. UU. Los miembros existentes de Project Glasswing pasan a este nivel sin necesidad de volver a solicitarlo.
Los 3 niveles tienen disponibles Claude Opus 5.5, Claude Sonnet 5.5 y Claude Mythos 5.1.
Opus 5.5 completó 34 de 50 tareas de ataque en el nivel Red Team
Anthropic probó las capas en CyScenarioBench, ejecutando Opus 5.5 cinco veces en cada uno de los 10 desafíos cibernéticos multietapa. Cada tarea fue bloqueada en el primer mensaje sin el programa.
Defense Access bloqueó 46 de 50 intentos en algún momento. Red Team Access no bloqueó ninguno, y el modelo completó 34 de 50 tareas, en línea con su tasa de éxito desprotegida del 67,6 %.
Opus 5.5 se lanzó el 22 de septiembre, pero la mayoría de las tareas de seguridad enviadas a él fueron redirigidas a la versión anterior Opus 4.8.
Entre abril y julio, los socios de Glasswing identificaron más de 129.000 vulnerabilidades verificadas, y el escáner de código abierto propio de Anthropic añadió otros 5.500 hasta octubre. Más de 33.000 han sido calificadas como de gravedad crítica o alta.
Las cifras se basan en 33 informes de socios, y Anthropic espera que el impacto real sea al menos cinco veces mayor. En junio, Glasswing añadió 150 organizaciones más.
En agosto, Payward, matriz de Kraken, se unió a Glasswing para escanear sus sistemas y dependencias de código abierto, según informó Cryptopolitan. Mythos estuvo inactivo a nivel mundial entre el 12 de junio y el 1 de julio, tras una resolución del Departamento de Comercio que prohibió el acceso extranjero.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Artículos Recomendados


