


Los hackers de Bitget recurren a Zcash el día en que el ETF de criptomonedas centradas en la privacidad de Wall Street completa su división
Los hackers de Bitget están probando una nueva ruta para sacar su botín de 387,5 millones de dólares del alcance de recuperación, ya que las billeteras vinculadas a los presuntos operadores norcoreanos transfirieron alrededor de 3,9 millones de dólares al nuevo fondo de privacidad de Zcash, Ironwood, a primera hora del miércoles 30 de septiembre.
Cryptopolitan informó en agosto que ZCSH fue el primer ETF estadounidense en ofrecer exposición al contado a ZEC cuando debutó en NYSE Arca el 25 de agosto. Y ahora, es el mismo token que los atacantes vinculados a Corea del Norte están utilizando para blanquear un robo multimillonario.
Los hackers de Bitget intentan blanquear fondos con Zcash
Una vez que los fondos ingresan al fondo protegido de Ironwood, la información como el remitente, el destinatario y el monto de la transferencia ya no se puede trac.
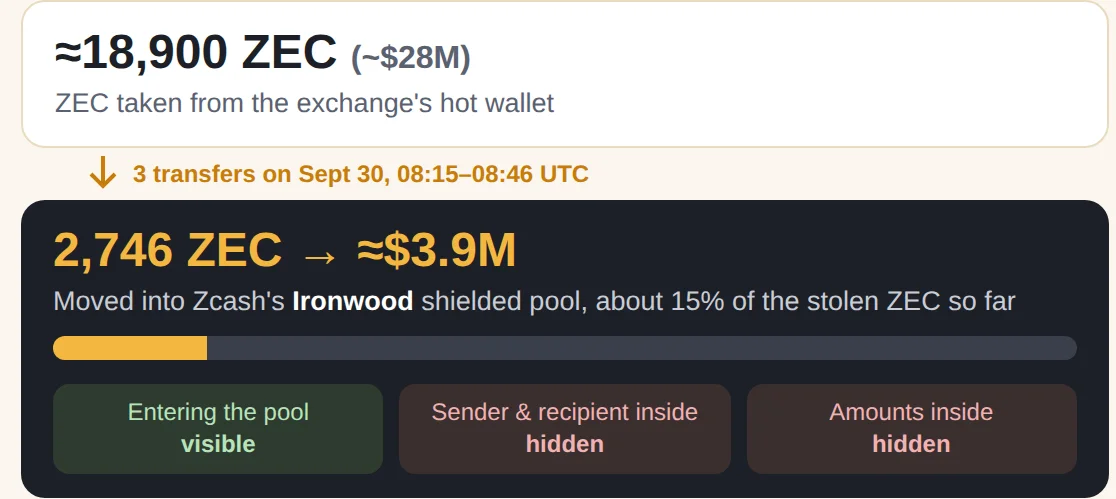
Los investigadores aún pueden monitorear la cantidad que ingresa al fondo común, y si parte de ella aparece posteriormente en un discurso público, la cantidad que sale vuelve a ser visible. Lo mejor que pueden hacer los analistas es inferir información basándose en la cronología, los valores y otros metadatos. Sin embargo, pierden el vínculo crucial que conecta directamente los fondos que ingresaron con el dinero que salió.
Los 2.746 ZEC que ingresaron en Ironwood se enviaron a través de tres depósitos entre las 08:15 y las 08:46 UTC, después de pasar por dos direcciones intermediarias que recibieron fondos de una billetera que Bitget ya ha señalado como sospechosa.
Cryptopolitan informó que Ironwood comenzó a operar en Zcash el 28 de julio de 2026.
El primer ETF de privacidad completa sus desdoblamientos el mismo día
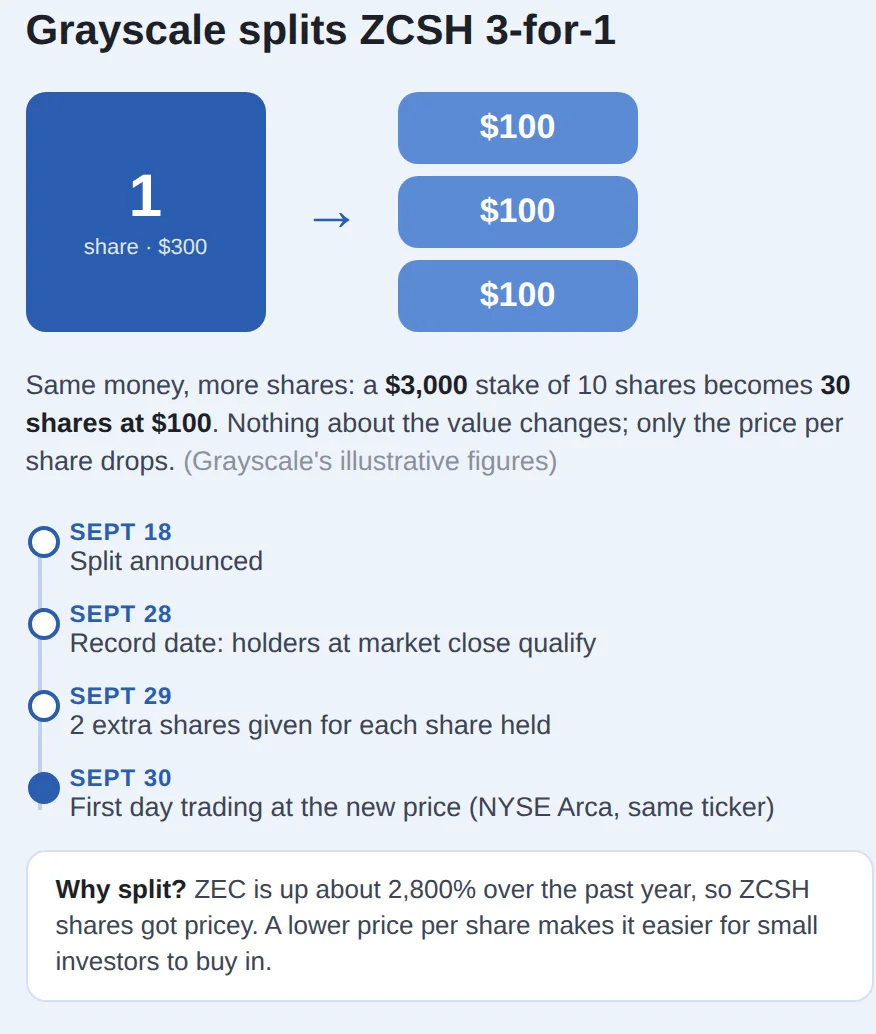
Los fondos del hackeo de Bitget llegaron a Zcash la misma mañana en que el único ETF Wall que cotiza en EE. UU. para el token, el Grayscale Zcash ETF (ZCSH), completó una división de acciones de 3 por 1.
Los accionistas registrados al 28 de septiembre recibieron dos acciones adicionales por cada una que poseían, distribuidas después del cierre del 29 de septiembre, y cada acción anterior a la división se convirtió en tres acciones con un valor aproximado de un tercio del antiguo valor liquidativo.
¿Cómo está blanqueando Bitget el resto del dinero?
Los 3,9 millones de dólares, detectados inicialmente por el investigador de cadenas ZachXBT, representan aproximadamente el 15% de los tokens ZEC que los atacantes robaron y que ahora están siendo transferidos a fondos ocultos.
Los depósitos protegidos son solo una de las vías de escape que los hackers han explorado. Aproximadamente 6,3 millones de dólares han desaparecido a través de intercambios de Ether aBitcoin procesados mediante THORChain.
El intento de transferir más de 50 millones de dólares a través del sistema SHIELD de NEAR Intents fracasó, ya que el protocolo bloqueó 503.000 dólares, pero no antes de que se procesaran con éxito unos 166.000 dólares, según informó Cryptopolitan.
Circle y Tether también incluyeron en su lista negra una billetera vinculada a un usuario que se dedicaba a la explotación de vulnerabilidades y congelaron 318.013 dólares en stablecoins.
Según ZachXBT, los agentes chinos que movían dinero para los supuestos atacantes de la RPDC estaban "solicitando apoyo abiertamente" el 28 de septiembre en servidores de Discord y canales de Telegram.
El impulso de recuperación de Bitget
Bitget se ha estabilizado rápidamente tras sufrir el mayor golpe de 2026 hasta la fecha. La compañía ha confirmado que ha restablecido su fondo de protección al usuario a 309 millones de dólares, o aproximadamente 3705 Bitcoin, un 131 % por encima de su compromiso de 300 millones de dólares.
Los retiros se han reabierto para los usuarios por fases, comenzando con BTC el 28 de septiembre, ETH el 29 de septiembre y USDT el 30 de septiembre. Otros activos, monedas fiduciarias y servicios peer-to-peer volverán a estar disponibles el 2 de octubre.
Si estás leyendo esto, ya llevas ventaja. Mantente al día con nuestro boletín informativo.
Artículos Recomendados


