


Bitget solicita formalmente a THORChain que rechace el servicio a las direcciones del atacante
La directora ejecutiva de Bitget, Gracy Chen, ha hecho pública la solicitud de la plataforma de intercambio a THORChain para que detenga las transacciones vinculadas a la vulnerabilidad que sustrajo alrededor de 387,5 millones de dólares de sus billeteras.
Tal como informó Cryptopolitan , Circle y Tether ya intervinieron, deteniendo el movimiento de casi 318.000 dólares en stablecoins relacionado con el hackeo del viernes 25 de septiembre. Sin embargo, no se espera que la solicitud al DEX THORChain, que no requiere verificación de identidad (KYC), sea tan sencilla.
THORChain ofrece intercambios nativos rápidos y sin permisos entre cadenas, sin necesidad de verificaciones de identidad para usuarios legítimos. Sin embargo, esta misma característica la hace popular entre delincuentes que buscan sacar fondos del alcance de la recuperación.
Cabe destacar que THORChain no congeló las transacciones tras la filtración de su bóveda, valorada en 10,7 millones de dólares, que sufrió a principios de este año.
El CEO de Bitget quiere que THORChain detenga el movimiento de fondos de los explotadores
Chen escribió en X a primera hora del sábado: "Solicitamos formalmente a @THORChain que rechace el servicio a estas direcciones".
El ejecutivo de Bitget advirtió a la plataforma de intercambio que "la industria está observando" y la desafió a no utilizar "un principio de diseño" como la neutralidad del protocolo o la descentralización para eximirse de cualquier responsabilidad mientras "fondos robados conocidos" transitan por su plataforma.
La forma en que THORChain puede intervenir no es tan sencilla como ya se ha señalado en informes anteriores Cryptopolitan , donde se indica que THORChain es más sinónimo de código que de una empresa real.
Según la propia descripción del protocolo, el DEX funciona en 95 nodos distribuidos globalmente sin clave de administrador ni multifirma de control.
¿Qué le pasó a Bitget?
Bitget sufrió una brecha de seguridad el 24 de septiembre que resultó en el robo de 387,5 millones de dólares, cifra superior a la estimación inicial de 351,6 millones de dólares, según una actualización del centro de soporte.
El botín incluía AVAX, BNB, ETH, TRX, USDT, USDC, XRPy ZEC, depositados en monederos receptores principales, incluyendo 0x770b…63ee para Ethereum. Direcciones separadas contienen XRP, Zcashy TRON .
Bitegt ha configurado un en tiempo real tracpanel de y una API para obtener la dirección del atacante, con el fin de monitorizar a los atacantes en tiempo real.
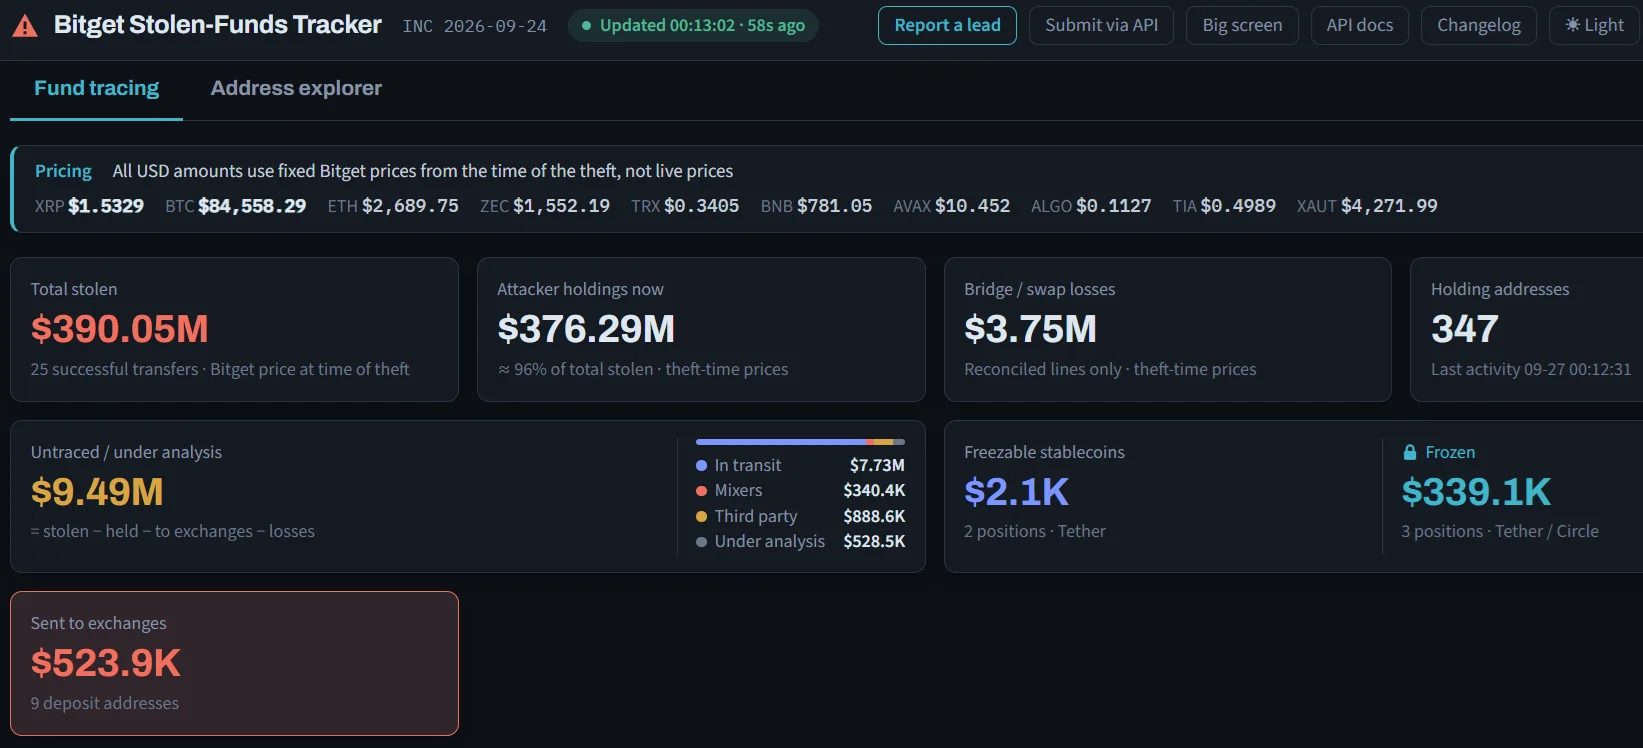
Según Bitget, las empresas de ciberseguridad Mandiant y SlowMist están colaborando en la investigación deldent , que, según afirman, ya está controlado. La plataforma también descartó la posibilidad de que se hayan producido más transferencias no autorizadas.
Por qué THORChain es el punto de presión
La razón por la que Chen señala a THORChain es su trac. TRM Labs describió el protocolo en mayo como "el puente preferido" para blanquear los mayores robos de Corea del Norte, citando el hackeo de Bybit de aproximadamente 1.500 millones de dólares en febrero de 2025 y el robo de KelpDAO de casi 300 millones de dólares. TRM también señaló que THORChain "se ha negado sistemáticamente a bloquear la actividad ilícita", interpretando esa negativa como una postura contra la censura.
MistTractambién señaló este patrón el 25 de septiembre, citando cómo casi 1.200 millones de dólares del botín de Bybit se movieron a través de THORChain.
Lo que Bitget está haciendo para recuperar fondos
Además del llamamiento público, Bitget ha puesto en marcha un programa de recompensas por recuperación que paga el 5% de los fondos congelados y el 5% de los recuperados, canalizados en parte a través del canal LazarusBounty de Bybit.
La bolsa indicó que algunos activos ya han sido congelados con la ayuda de socios de la industria, aunque las acciones tomadas por orden judicial o a petición de las fuerzas del orden quedan excluidas de la recompensa.
Chen también dijo que Bitget reiniciará los retiros por fases, advirtiendo que el proceso es más lento de lo habitual porque el incidentedent a múltiples cadenas de bloques y múltiples tokens.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Artículos Recomendados


