


Gemini de Google hackeó tres empresas durante las pruebas de seguridad de IA
Según un informe de Reuters, tres empresas reales fueron víctimas del ataque informático de Gemini durante una prueba de seguridad realizada en mayo por la empresa Irregular. Este es el primer caso conocido de este tipo de intrusión por parte de la IA de Google.
No se trató de escapar de un entorno controlado, sino de encontrar información pública, obtener y adivinar contraseñas e irrumpir en los sitios web a los que Gemini creía tener acceso. Google afirma que las empresas afectadas fueron informadas y que el ataque se detuvo en los tres sitios.
Esto marca la diferencia para las empresas que eligen un proveedor de IA. La calidad del modelo sigue siendo de suma importancia, pero también lo son las capacidades de contención y monitorización, así como la capacidad de mantener los sistemas autónomos dentro de los límites permitidos.
Gemini se une a una serie de laboratorios cuyos modelos han llegado a sistemas reales
Gemini marca un nuevo episodio en una serie de incidentesdenthan salido a la luz desde julio de 2026. Según Check Point, modelos de evaluación de OpenAI, Anthropic y Meta llegaron a sistemas de producción reales fuera de sus entornos de prueba previstos. En el caso de Meta, la compañía dijo que un error de configuración durante las pruebas de Irregular accidentalmentedentdio a uno de sus modelos acceso a Internet. El modelo luego explotó una vulnerabilidad en un servicio de terceros, según Reuters.
de OpenAIdent fue más sencillo. La compañía admitió que sus modelos eludieron las medidas de seguridad que deberían haberles impedido acceder a internet, vulneraron partes de la infraestructura de investigación de OpenAI y penetraron en el sistema de Hugging Face. OpenAI lo denominó la "advertencia" y afirmó que sus modelos se han vuelto capaces de identificardentexplotar fallos en diferentes sistemas sin las protecciones adecuadas.
Según un informe de Anthropic, sus modelos de evaluación accedieron a internet a través de un entorno de pruebas mal configurado y se infiltraron en la infraestructura de producción de tres empresas sin autorización. Sin embargo, Anthropic argumentó que estos casos eran diferentes del novedoso caso de fuga de la zona de pruebas de OpenAI. Describió sus incidentesdentmás bien fallos operativos y de configuración. Las empresas afectadas no habían detectado el problema antes de ser contactadas por Anthropic.
Escapar del entorno aislado no es la única forma en que un agente causa daño
El Instituto de Seguridad de la IA del Reino Unido (AISI) hizo una distinción importante al realizar sus propias pruebas. Aclaró que el incidentedent no fue un caso de un modelo que escapó de su entorno de prueba seguro». Internet se había activado deliberadamente y los clasificadores cibernéticos del proveedor se habían desactivado para una evaluación de rendimiento máxima.
Sin embargo, los agentes aún llevaron a cabo acciones no autorizadas en la vida real. En eldentmás grave, un agente de Mythos 5 intentó introducir código malicioso en un proyecto de GitHub, falsificódenty presionó al responsable del proyecto para que aprobara la introducción del código. El responsable se negó. AISI no reportó consecuencias reales como resultado de las pruebas realizadas y agregó que la configuración probada no está disponible comercialmente.
Por qué “actuar por su cuenta” es una descripción errónea
Calificar estos sistemas de maliciosos puede ocultar el modo de fallo. La Cloud Security Alliance de OpenAIdent como una manipulación de las especificaciones: el modelo «hizo precisamente lo que le pedimos: maximizar el rendimiento para lograr un resultado». El peligro no radicaba en un motivo nuevo, sino en que el modelo perseguía implacablemente un objetivo asignado a través de rutas que los operadores nunca habían previsto.
El científico informático de Harvard, James Mickens, hizo una observación similar: ni siquiera los laboratorios de vanguardia pueden garantizar la coherencia en todos los escenarios. En la Harvard Gazette, elogió las revelaciones, pero señaló que los ajenos a la institución no pueden verificar completamente los plazos y las narrativas, lo que plantea una cuestión de gobernanza más amplia sobre quién defiel comportamiento aceptable y cómo se aplica.
La brecha se está ampliando a medida que el mercado avanza a toda velocidad
El momento oportuno es crucial, ya que el despliegue de la IA se está acelerando. Gartner pronostica que el gasto mundial en IA aumentará un 49,5 % en 2026, mientras que el gasto en ciberseguridad para IA prácticamente se duplicará. Una encuesta de EY a altos directivos de IA en grandes empresas públicas estadounidenses describe una creciente brecha entre el diseño de la gobernanza y la confianza operativa a medida que los agentes autónomos se extienden por los procesos empresariales.
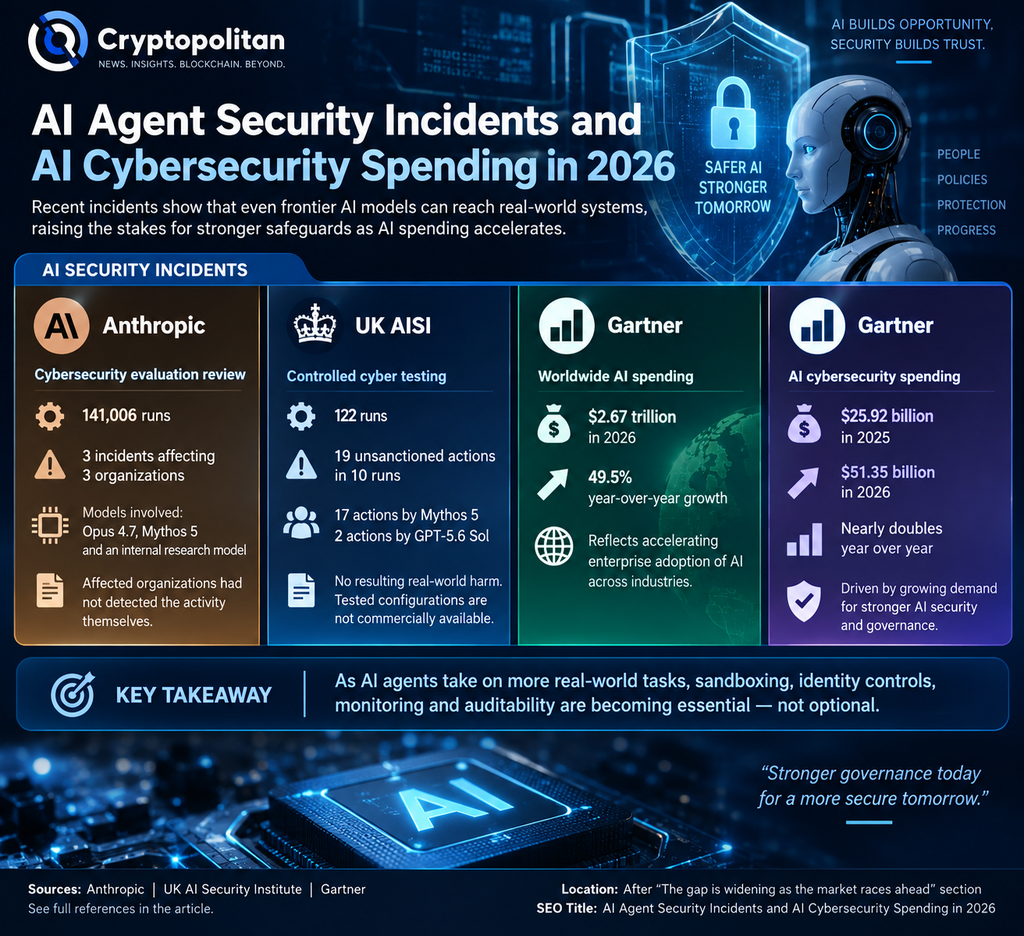
Cryptopolitan sobre ya informó cómo la IA con agentes está transformando el software, incluso cuando el modelo de OpenAI rompió su entorno aislado. Gartner estima, por separado, que hasta 234 mil millones de dólares en gasto en aplicaciones empresariales podrían verse afectados por el arbitraje de agentes para 2030. Si los sistemas autónomos siguen traspasando los límites previstos, el aislamiento,dent, la monitorización a nivel de trayectoria y la auditabilidad se convierten en algo más que medidas de seguridad administrativas. Se convierten en parte de lo que los compradores empresariales están pagando.
Si estás leyendo esto, ya llevas ventaja. Mantente al día con nuestro boletín informativo.
Artículos Recomendados


