


A violação de dados do FBIJobs pode expor os funcionários ligados a funções sensíveis de inteligência
Os dados alegadamente obtidos dos sistemas de recrutamento do FBI fizeram mais do que apenas expor informações pessoais. Podem também revelar o que os colaboradores fazem individualmente dentro da agência.
Uma investigação da Reuters examinou uma amostra de 5.000 linhas de informação pessoal alegadamente pertencentes a milhares de pessoas do FBI, segundo os hackers. O grupo alegou que a amostra representa apenas uma pequena parte de um acervo de dados de 2 a 3 TB.
Embora a Reuters tenha verificado de formadentos detalhes de mais de 22 indivíduos, o FBI ainda não confirmou quantos funcionários estiveram envolvidos nodentde pirataria informática.
Porque é que um portal de emprego detém dados dedentde nível de espionagem?
A sensibilidade da fuga reside no facto de certos documentos parecerem ligar funcionários específicos a atividades relacionadas com a inteligência. A Reuters identificou pessoas ligadas a tarefas relacionadas com a Rússia e a China, bem como a funções de vigilância e inteligência humana .
do FBI esclarece por que razão uma plataforma de recrutamento tem informações tão importantes. O FBIJobs.gov e o seu Portal do Candidato armazenam informações "sensíveis, mas não classificadas", como o nome, o número de Segurança Social, a data de nascimento, a cidadania, o sexo e a elegibilidade para a preferência dos veteranos.
Os atuais colaboradores também podem utilizar o sistema para se candidatarem a vagas disponíveis apenas para o quadro interno, através das suas contas ligadas aos sistemas de RH da empresa.
O FBI tem conhecimento de um grupo de cibercriminosos que alega ter comprometido o fbijobs.gov e alegadamente afetado informações de identificação pessoal (PII) de funcionários dodent.
— Gabinete Nacional de Imprensa do FBI, Declaração do FBI sobre a violação do fbijobs.gov e o alegado impacto nas informações pessoais identificáveis dos funcionários do FBI, 23 de setembro de 2026
Segundo o comunicado, o FBI ainda não determinou se a violação inicial ocorreu num sistema do FBI ou através de um fornecedor externo que suporta o portal.
ShinyHunters, PeopleSoft e o contexto de risco
De acordo com a documentação de privacidade do FBI, a plataforma de recrutamento utiliza o Oracle PeopleSoft, Oracle Database e Drupal. A Mandiant, empresa da Google, já tinha associado o ShinyHunters a ataques contra sistemas Oracle PeopleSoft utilizando a vulnerabilidade CVE-2026-35273, classificada como a mais crítica pela Oracle, com uma pontuação de 9,8 em 10.
Mas isso não explica como ocorreu a violação do FBIJobs.gov. Não há provas públicas de que a vulnerabilidade CVE-2026-35273 ou o grupo ShinyHunters sejam os responsáveis. A Google afirmou ter alertado mais de 100 organizações potencialmente expostas na campanha mais ampla, a maioria nos Estados Unidos, sendo 68% delas do ensino superior.
Como os dados pessoais roubados podem potenciar ataques com inteligência artificial
Além disso, não há qualquer indício de que a IA tenha sido a responsável pela violação de dados do FBI. A preocupação mais urgente é a forma como estas informações pessoais detalhadas podem ser exploradas posteriormente.
Um relatório de inteligência de ameaças da Google sugere que os hackers estão a ir além dos simples comandos e atuam agora de forma mais independentedentdos utilizadoresdentem menos de 6 horas. Por exemplo, um grupo de hackers utilizou um serviço de cloud comprometido para lançar um ataque massivo e recolher
“Os agentes maliciosos estão cada vez mais a depender da GenAI para os auxiliar em várias etapas dos seus ataques.” — Relatório de Investigações de Violações de Dados (DBIR) da Verizon, 2026
Este alerta do Relatório de Incidentes de Segurança Bancária (DBIR) de 2026 da Verizon coloca o risco em perspetiva. A Verizon realizou análises a mais de 31.000dentde segurança e mais de 22.000 violações confirmadas em 145 países.
O relatório mostra que as vulnerabilidades são o meio de iniciar violações de segurança em mais de 31% dos casos. No entanto, as consequências não terminam necessariamente na fase da violação. Os dados pessoais roubados também podem ser utilizados para lançar outros ataques.
A Microsoft enfatiza este risco nas suas orientações sobre a violação de dados públicos nacionais no início de 2024. A empresa sublinha que qualquer endereço de e-mail exposto pode levar a um maior risco de phishing e apropriação indevida de contas, enquanto os números de telefone comprometidos podem ser utilizados para phishing através de chamadas e mensagens de texto.
No caso do FBI, a situação pode agravar-se devido ao facto de as informações divulgadas parecerem ir além dos dados de contacto dos funcionários, ligando as suasdenta informações sobre as suas funções e atribuições.
Esta combinação pode fornecer aos atacantes ferramentas melhoradas para reconhecimento, falsificação de identidade e engenharia social altamente personalizada. A IA tem o potencial de acelerar e ampliar estes esforços, auxiliando os atacantes no processamento de informações roubadas, na criação de estratégias convincentes e na automatização das suas operações.
Cryptopolitan também relatou preocupações sobre a utilização de agentes de IA autónomos que poderiam operar muito mais rapidamente do que as organizações conseguem governá-los.
Os gastos decorrentes da violação podem acelerar
O mercado em geral já está a responder a esta pressão. O Fórum Económico Mundial constatou que 94% dos líderes inquiridos esperam que a IA seja o principal fator de mudança na cibersegurança, enquanto 87% identificaramdentvulnerabilidades relacionadas com a IA como o risco cibernético de crescimento mais rápido.
Ao mesmo tempo, a Gartner prevê que os gastos mundiais com IA atinjam os 2,67 biliões de dólares em 2026, incluindo 51,35 mil milhões de dólares em cibersegurança com IA.
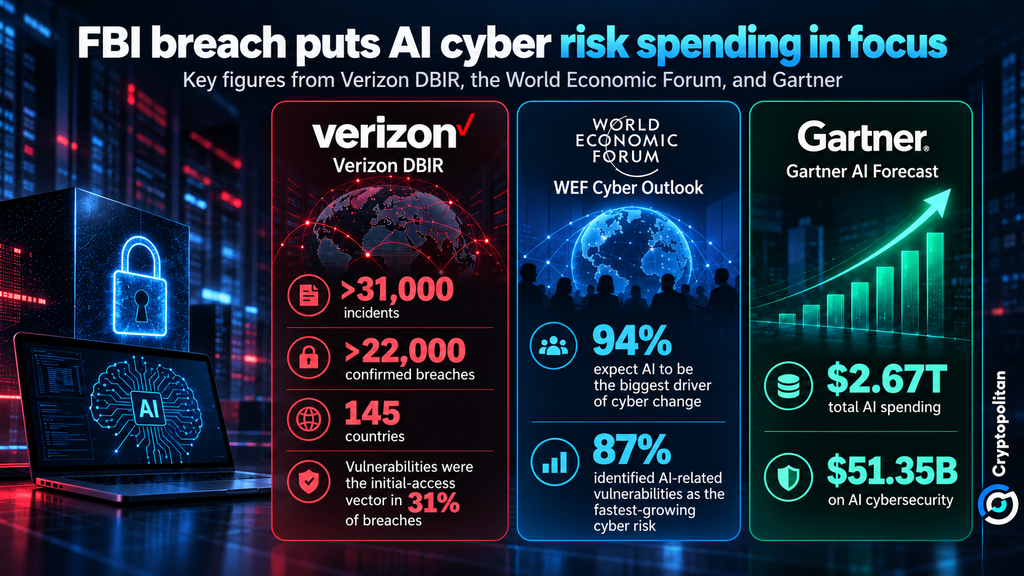
A fuga de informação do FBI não cria estas tendências por si só. Mas demonstra porque é que a proteção dadent, a deteção de ameaças e a defesa assistida por IA estão a tornar-se cada vez mais difíceis de serem tratadas como opcionais pelos governos e pelas empresas.
Não se limite a ler notícias sobre criptomoedas. Compreenda-as. Assine nossa newsletter. É grátis.
Artigos Recomendados


