


Ataques impulsionados por IA atingem instituições financeiras sul-coreanas
Os recentes ataques a instituições financeiras sul-coreanas revelaram como os hackers utilizam tecnologia de IA para cometer crimes mais rápido do que nunca. Uma investigação conduzida pela CrowdStrike em 7 de outubro revelou vestígios de hacking assistido por IA, levantando temores de que os impactos possam se espalhar por todo o sistema financeiro e não se limitar aos bancos atacados.
ARTEX e Claude Code deixados nos próprios arquivos dos atacantes
Os atacantes cometeram erros ao deixar para trás pistas valiosas. Ashley Campion, da CrowdStrike, descobriu alguns diretórios de servidor expostos publicamente com registros de sessões do Claude Code, arquivos de memória e configurações relacionadas ao ARTEX, uma ferramenta de teste de penetração de código aberto desenvolvida na China.
No período entre o final de setembro e o início de outubro, o hacker utilizou o ARTEX junto com modelos de linguagem grandes (LLMs) para atacar instituições financeiras.
A CrowdStrike não conseguiu identificar o grupo responsável pelo ataque nem o número de vítimas. A empresa afirma, com confiança moderada, que o hacker falava chinês e tinha motivação financeira. Não foram encontradas indicações de envolvimento estatal.
Sete empresas, dezenas de milhares de registros
De acordo com um relatório anterior da Cryptopolitan, sete bancos foram hackeados.
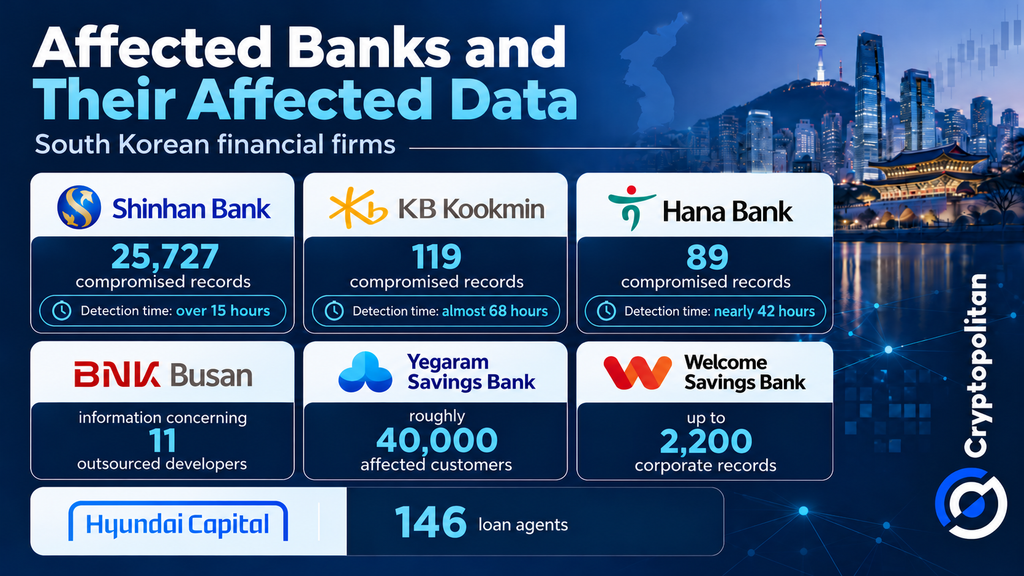
O Shinhan Bank reportou 25.727 registros comprometidos, enquanto o KB Kookmin informou 119, o Hana registrou 89 e o BNK Busan divulgou dados sobre 11 desenvolvedores terceirizados. O Yegaram Savings Bank notificou cerca de 40.000 clientes afetados, o Welcome Savings Bank relatou violações em 2.200 registros corporativos e a Hyundai Capital informou que 146 agentes de empréstimos foram afetados.
Demorou muito até que os ataques fossem detectados. Segundo os relatórios, o Shinhan conseguiu detectar a intrusão em 15 horas, o Hana levou quase 42 horas e o KB Kookmin identificou a violação em 68 horas.
O governo da Coreia do Sul cancelou seus planos de ampliar as isenções das regras de separação de redes. Em uma reunião realizada em 4 de outubro, o presidente do FSC, Lee Eog-weon, defendeu maior vigilância. Os reguladores ordenaram inspeções de segurança em cerca de 500 empresas.
Relatórios da Coreia indicaram que os atacantes utilizaram serviços externos com nível de proteção mais baixo, em vez dos sistemas bancários reais controlados pelos bancos.
Por que ataques mais rápidos custam mais
O relatório de junho do FMI constatou que a atividade adversária habilitada por IA aumentou 89% entre 2024 e 2025. O tempo médio de violação caiu para 29 minutos.
A IA pode ajudar os atacantes a encontrar vulnerabilidades e explorá-las mais rapidamente, deixando menos tempo para os bancos reagirem.
Os pesquisadores do BIS Juan Carlos Crisanto, Adrien Currat e Jeffery Yong alertaram em seu artigo de setembro:
“Essa janela para detectar, decidir e responder a esses ataques se estreitou dramaticamente.”
Enquanto isso, a pesquisa da PwC de 2027 revelou que 84% dos líderes de segurança e finanças esperam orçamentos maiores de cibersegurança. No entanto, apenas 22% permitiriam que a IA atuasse totalmente de forma autônoma na defesa.
Como uma violação em um banco pode afetar os demais
A OCDE alerta que ciberataques podem se espalhar por meio de provedores de tecnologia compartilhados e redes financeiras. Violações também foram associadas a saques de depósitos, empréstimos mais fracos, desvalorização de ativos e aumento dos custos de empréstimo.
O BIS levanta preocupações semelhantes sobre bancos que dependem dos mesmos provedores de nuvem e IA.
No entanto, as violações na Coreia não causaram contágio financeiro demonstrado nem roubo direto de fundos bancários. Os reguladores agora têm a tarefa de tornar a segurança mais rigorosa, supervisionar mais de perto os fornecedores terceirizados e garantir que as instituições financeiras possam se recuperar rapidamente antes que uma ciberataque se espalhe.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos Recomendados


