


El desarrollador de KelpDAO demanda a LayerZero en Canadá por la explotación de rsETH por valor de 292 millones de dólares
LayerZero, su filial canadiense y su director ejecutivo, Bryan Pellegrino, fueron nombrados demandados el jueves en una demanda por negligencia y difamación presentada ante el tribunal superior de la Columbia Británica.
Evercrest Technologies, la empresa que gestiona KelpDAO, vincula el caso con el robo del 18 de abril de 116.500 rsETH, que en aquel momento tenían un valor aproximado de 292 millones de dólares.
USDT0 recibió una advertencia del verificador que Evercrest nunca recibió, según alega la demanda
La demanda, presentada en el registro de Vancouver, añade la tergiversación negligente a los cargos y solicita daños agravados y punitivos, además de los daños ordinarios.
El verificador de LayerZero era el único necesario para dar su aprobación antes de que el rsETH bloqueado en una cadena pudiera ser acuñado en otra. El puente de Kelp utilizaba una red de verificación descentralizada (DVN) 1 de 1.
Según la documentación presentada por Evercrest, la vulnerabilidad fue "un fallo de la propia infraestructura de seguridad de LayerZero"
Evercrest alega que LayerZero le dijo el 2 de febrero de 2024 que la configuración predeterminada no presentaba "ningún problema". La demanda afirma que el 21 de marzo de 2024, LayerZero le dijo a Evercrest que clonara la configuración única de otro puente.
La propuesta de LayerZero, fechada en enero de 2025 en la documentación presentada, consistía en una red de verificadores redundante y supervisada, donde un verificador comprometido podría, como máximo, "fallar al verificar un mensaje correctamente"
USDT0 recibió un mensaje diferente. Evercrest afirma que Kelp nunca recibió una advertencia, mientras que LayerZero advirtió al desarrollador de USDT0 sobre los riesgos de las configuraciones predeterminadas del verificador a finales de 2024 o principios de 2025, y dicho desarrollador procedió a ejecutar su propio verificador.
Los retiros superaron los 650 millones de dólares después de la explotación del 18 de abril
La afirmación sitúa la brecha dentro de LayerZero. Según Evercrest, el punto de entrada del atacante fue el ordenador de un único desarrollador de LayerZero, comprometido mediante ingeniería social y malware, y la transacción de rsETH se envió el 18 de abril alrededor de las 17:35 UTC.
Según la documentación presentada, Kelp canceló su planeada criptomoneda estable sbUSD tras el ataque y está migrando rsETH a otro estándar de seguridad entre cadenas. Kelp seleccionó Chainlinkel estándar CCIP de Cryptopolitan.
Según Evercrest, los retiros de KelpDAO han superado los 650 millones de dólares desde abril.
La acusación de difamación se refiere a la reacción de LayerZero ante el ataque informático. En su análisis posterior al ataque, LayerZero afirmó que la configuración de Kelp "contradice directamente" el modelo multi-DVN que defiende.
Evercrest incorpora esa afirmación y la acusación pública contra Pellegrino a su caso.
Pellegrino afirmó en mayo que la versión de Kelp era "completamente falsa" y que Kelp se lanzó en la configuración multi-DVN predeterminada de LayerZero y se convirtió en una configuración 1 de 1, según Cryptopolitan .
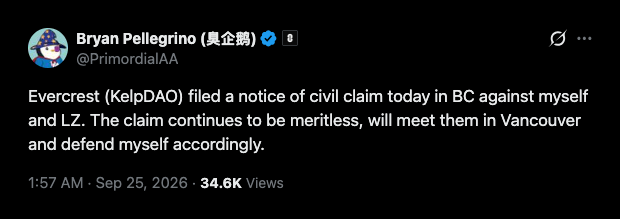
Respondió a la nueva demanda presentada contra X, afirmando que la reclamación "sigue careciendo de fundamento" y que se defendería.
Cryptopolitan informó que el 47% de lostracactivos de la aplicación LayerZero utilizaban configuraciones 1 de 1 en el momento de la vulnerabilidad, una configuración que LayerZero ha prohibido desde entonces.
Las mentes más brillantes del mundo de las criptomonedas ya leen nuestro boletín. ¿Te apuntas? ¡ Únete!
Artículos Recomendados


