


Anthropic pede aos membros do programa de cibersegurança que aceitem a retenção de dados em troca de salvaguardas mais flexíveis
As equipes de segurança que aderirem ao Programa Expandido de Verificação Cibernética da Anthropic devem concordar em permitir que a empresa retenha seus dados para monitorar possíveis usos maliciosos.
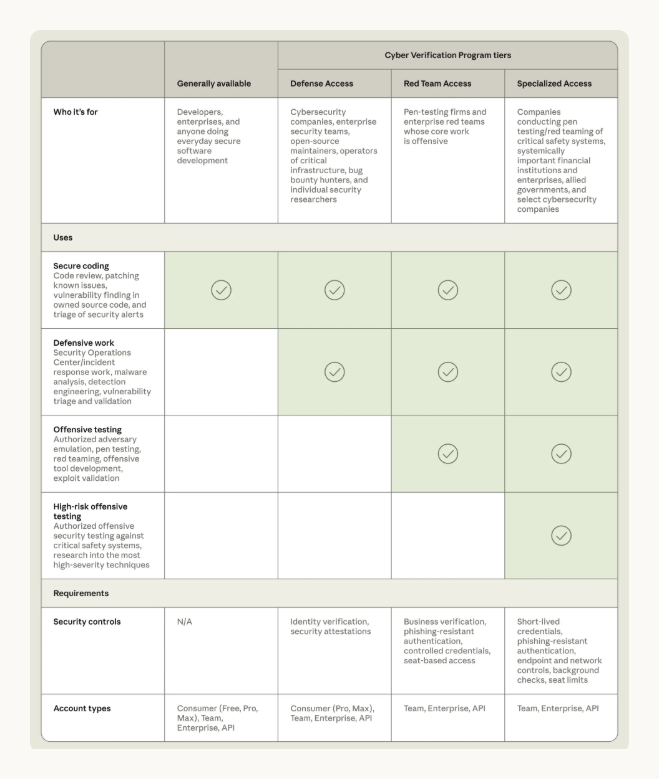
Na terça-feira, a Anthropic reestruturou o programa em três níveis de acesso com menos restrições cibernéticas em cada nível.
A Anthropic oferecerá zero retenção de dados no outono deste ano
As Salvaguardas Enterprise Frontier, previstas para o outono deste ano, combinarão as mesmas salvaguardas com zero retenção de dados. As organizações elegíveis poderão então armazenar dados em infraestrutura de nuvem sob seu controle.
Até lá, organizações com acesso ao Claude Fable 5.1 ou Claude Mythos 5.1 sem retenção de dados podem participar sem retenção.
O programa está disponível na Plataforma Claude, Vertex AI do Google Cloud e Microsoft Foundry. Na Amazon Bedrock, o acesso é limitado aos clientes elegíveis para as Salvaguardas Enterprise Frontier.
A Defesa Acesso é o primeiro nível e foi criada para responder a incidentes, analisar malware e garantir que os bugs descobertos sejam reais.
Equipes de segurança, mantenedores de código aberto, pesquisadores que relataram bugs no passado e operadores de infraestrutura crítica, como um hospital regional, podem solicitar adesão ao nível Defesa Acesso. A Anthropic diz que responderá aos candidatos em alguns dias.
O Red Team Acesso foca em testes de penetração autorizados e está exclusivamente disponível para organizações. A Anthropic indica que o processo de análise da inscrição pode levar várias semanas.
Os usuários do Red Team são interrompidos durante a tarefa se tentarem implantar ransomware, danificar sistemas físicos ou realizar testes de penetração em sistemas de segurança de alto risco.
As regras mais relaxadas pertencem ao Acesso Especializado. Apenas um pequeno grupo tem acesso, como organizações autorizadas a testar sistemas de voo, redes elétricas, redes de telecomunicações ou os sistemas que os bancos utilizam para movimentar dinheiro entre si.
A Anthropic verifica todos os candidatos ao Acesso Especializado junto ao governo dos EUA. Os membros existentes do Projeto Glasswing migram para esta categoria sem precisar se inscrever novamente.
Todas as 3 categorias têm o Claude Opus 5.5, o Claude Sonnet 5.5 e o Claude Mythos 5.1 disponíveis.
Opus 5.5 concluiu 34 das 50 tarefas de ataque na categoria Equipe Vermelha
A Anthropic testou os níveis no CyScenarioBench, executando o Opus 5.5 cinco vezes em cada um dos 10 desafios cibernéticos multietapas. Todas as tarefas foram bloqueadas no primeiro prompt sem o programa.
O Acesso de Defesa bloqueou 46 dos 50 testes em algum momento. O Acesso da Equipe Vermelha não bloqueou nenhum, e o modelo concluiu 34 das 50 tarefas, em linha com sua taxa de sucesso desprotegida de 67,6%.
O Opus 5.5 foi lançado em 22 de setembro, mas a maioria das tarefas de segurança enviadas a ele foi redirecionada para o Opus 4.8 mais antigo.
Entre abril e julho, os parceiros do Glasswing identificaram mais de 129.000 vulnerabilidades verificadas, e a varredura open-source própria da Anthropic adicionou mais 5.500 até outubro. Mais de 33.000 foram classificadas como críticas ou de alta gravidade.
Os números são baseados em 33 relatórios de parceiros, e a Anthropic espera que o impacto real seja pelo menos cinco vezes maior. Em junho, a Glasswing adicionou mais 150 organizações.
Em agosto, a Payward, controladora da Kraken, juntou-se à Glasswing para escanear seus sistemas e dependências de código aberto, informou a Cryptopolitan. O Mythos ficou indisponível mundialmente entre 12 de junho e 1º de julho, após uma decisão do Departamento de Comércio proibir o acesso estrangeiro.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos Recomendados


