


Microsoft lança Execution Containers para limitar o acesso de agentes de IA
A Microsoft usou seu evento na quarta-feira em São Francisco para defender a execução de agentes de IA sob os controles de segurança do Windows. Sua Microsoft Execution Containers (MXC) tecnologia agora está disponível no Windows 11, oferecendo às empresas uma maneira de limitar o que os agentes podem acessar e fazer.
A plataforma MXC está no centro da Windows Hybrid Intelligence, que é a estratégia da Microsoft para distribuir cargas de trabalho de IA entre PCs e o ambiente de nuvem, mantendo a segurança e o controle de dados críticos.
Por que a Microsoft diz que os agentes atuais são inseguros
O executivo da Microsoft Pavan Davuluri alertou que os agentes de PC são “fundamentalmente inseguros porque têm amplo acesso ao sistema”, segundo GeekWire.
Em comparação com aplicativos convencionais, os agentes podem ler arquivos, executar instruções e operar de forma autônoma sem necessidade de supervisão constante.
A solução da Microsoft consiste em três etapas: o isolamento limita o acesso, a identidade acompanha a atividade dos agentes e a gerenciabilidade oferece supervisão ao Agent 365 e ao Intune.
O que os Execution Containers realmente restringem
O MXC permite que as empresas determinem quais arquivos e redes podem ser acessados por um agente de IA. O Windows impõe essas limitações ao agente, independentemente de ele exceder ou não seu acesso permitido.
O MXC oferece vários níveis de segurança, incluindo a capacidade de segregar processos ou sessões separados, bem como utilizar agentes que operam por meio de máquinas virtuais ou do Windows 365 for Agents. Embora essa tecnologia não esteja disponível apenas em sistemas Windows, a Microsoft acredita que estabelecer o MXC no sistema operacional dá às empresas maior controle sobre a atividade dos agentes.
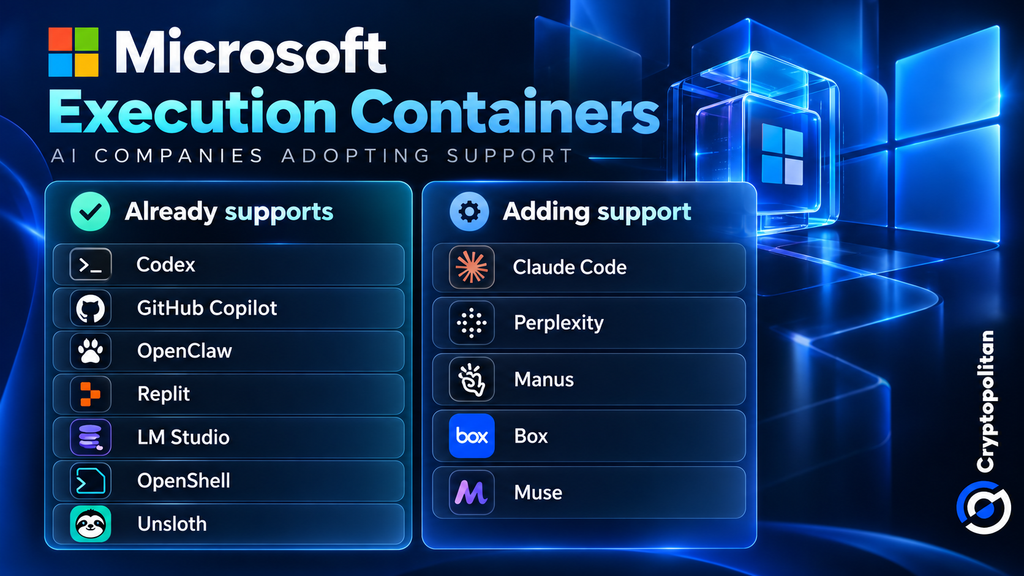
Microsoft diz que Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell e Unsloth AI já suportam MXC.
Claude Code, Perplexity, Manus e Box estão trabalhando para adicionar suporte. A Meta também planeja trazer o Muse para o Windows como um aplicativo nativo.
No entanto, ter mais empresas envolvidas não torna automaticamente os agentes de IA mais seguros. O que importa é o quão bem esses controles de segurança funcionam na prática.
Onde entram as economias em nuvem
A Microsoft visa reduzir os custos da computação em nuvem para empresas. Realizar tarefas de IA localmente pode minimizar as despesas com tokens e permitir que os modelos em nuvem lidem com as tarefas mais complexas.
O CEO da Microsoft, Satya Nadella, chamou o objetivo de “inteligência ilimitada para cada mesa de trabalho e cada lar”, escreveu GeekWire.
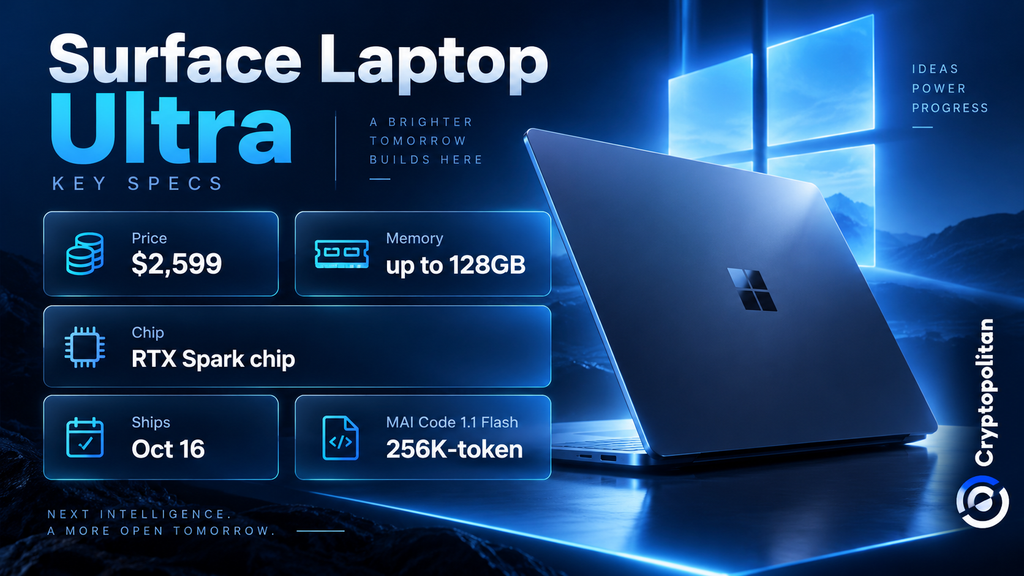
Para alcançar esse objetivo, a Microsoft reduziu em quase 80% o tamanho do seu modelo MAI Code 1.1 Flash para uso local, mantendo a capacidade de ter uma janela de contexto de 256.000 tokens ainda ativa.
Além disso, a empresa investiu em hardware que pode ser usado para operações locais de IA. Um exemplo é o Surface Laptop Ultra, que funciona com o chip RTX Spark da Nvidia, operando com 128 GB de memória. O modelo está disponível por US$ 2.599 a partir de 16 de outubro.
Mas operar IA localmente ainda tem um custo. As empresas precisam pagar por hardware, eletricidade e manutenção, conforme mostra a análise de custos da Lenovo de 2026. Se a empresa conseguir economias dependerá de quanto da computação em nuvem ela puder substituir.
A sombra do Recall sobre a IA local
A Microsoft ainda enfrenta preocupações com a privacidade após o Recall, sua controversa funcionalidade baseada em capturas de tela, que foi atrasada após críticas de segurança e posteriormente lançada como opção opt-in.
Desta vez, a Microsoft afirma que o Copilot acessará arquivos e atividades recentes apenas com permissão.
The Verge informa que o Copilot assumirá mais tarefas locais, com recursos híbridos chegando aos PCs Copilot+ nos próximos meses.
O verdadeiro teste é saber se o Windows conseguirá tornar os agentes de IA úteis sem lhes conceder mais acesso do que os usuários pretendiam.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos Recomendados


