


Os hackers da Bitget viram-se para Zcash no mesmo dia em que o ETF de criptomoeda focada na privacidade de Wall Street conclui o seu desdobramento
Os hackers da Bitget estão a testar uma nova rota para transferir o seu levantamento de 387,5 milhões de dólares para fora do alcance de recuperação, uma vez que as carteiras ligadas aos suspeitos operadores norte-coreanos transferiram cerca de 3,9 milhões de dólares para a Ironwood, a mais recente pool de privacidade da Zcash, na manhã de quarta-feira, 30 de setembro.
Em agosto, Cryptopolitan noticiou que o ZCSH foi o primeiro ETF americano a oferecer exposição à ZEC quando estreou na NYSE Arca a 25 de agosto. E agora, é o mesmo token que os atacantes ligados à Coreia do Norte estão a usar para lavar um roubo de nove dígitos.
Hackers da Bitget tentam lavar dinheiro com Zcash
Uma vez que os fundos entram no pool protegido da Ironwood, informações como o remetente, o destinatário e o montante da transferência deixam de poder ser trac.
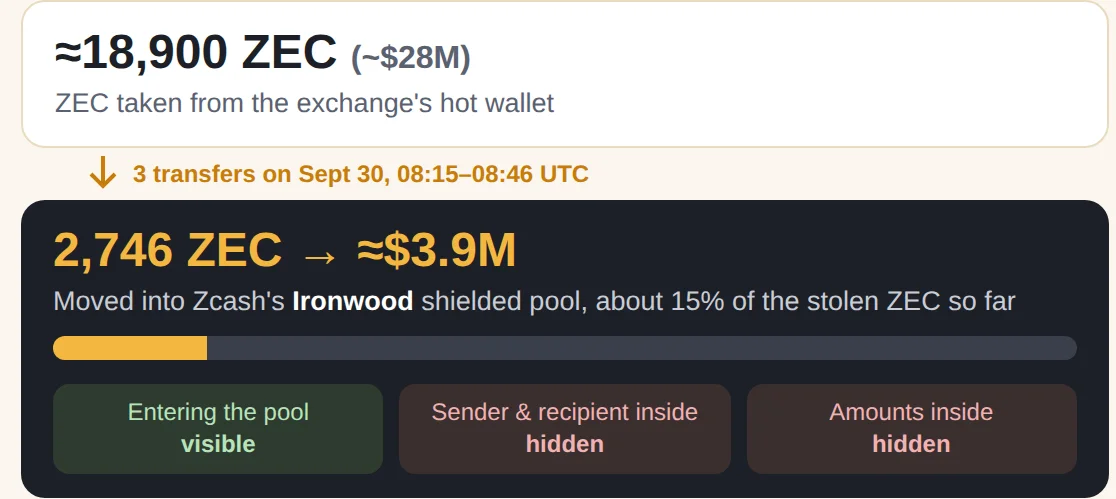
Os investigadores podem ainda monitorizar o montante que entra no fundo e, se alguma parte dele vier posteriormente à superfície num endereço público, o montante que sai volta a ser visível. O melhor que os analistas podem fazer é inferir com base no momento, nos valores e noutros metadados. No entanto, perdem a ligação crucial que liga diretamente os fundos que entraram e o dinheiro que saiu.
Os 2.746 ZEC que entraram na Ironwood foram enviados através de três depósitos entre as 08:15 e as 08:46 UTC, após terem passado por dois endereços intermédios que receberam fundos de uma carteira que a Bitget já tinha sinalizado.
Cryptopolitan noticiou que a Ironwood entrou em funcionamento na Zcash a 28 de julho de 2026.
O primeiro ETF de privacidade conclui os seus desenvolvimentos no mesmo dia
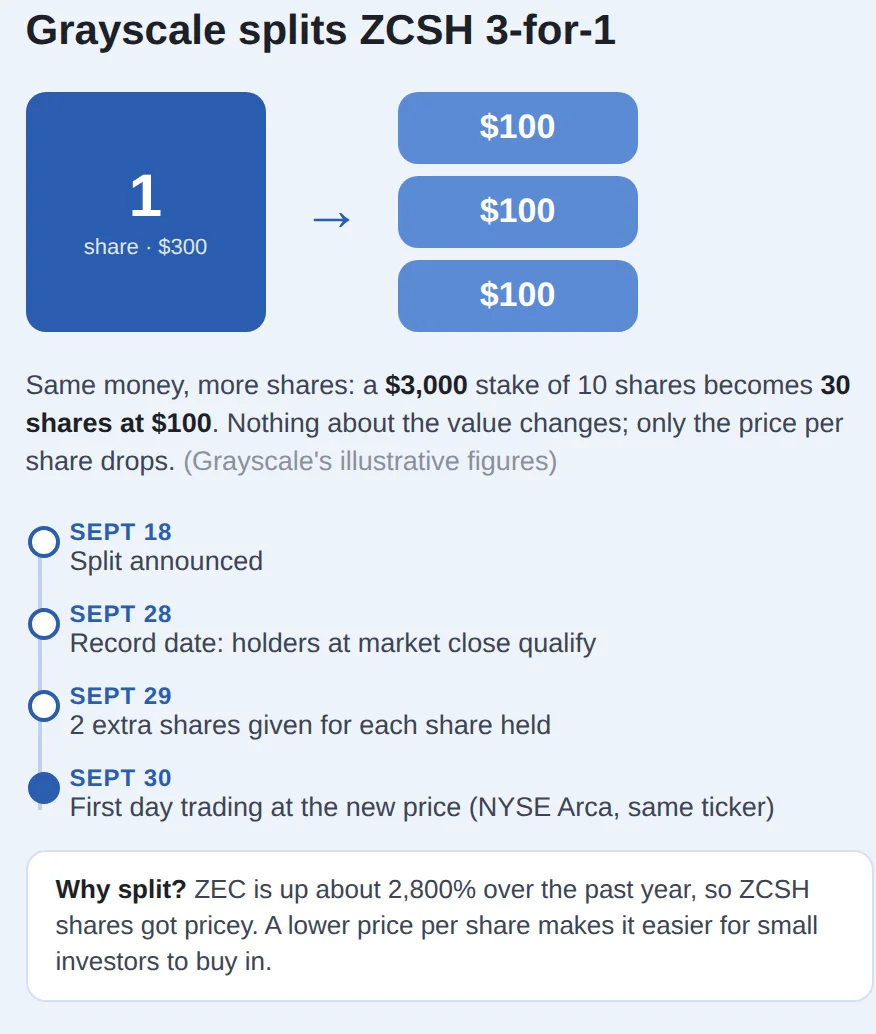
Os fundos desviados do ataque hacker à Bitget foram parar ao Zcash na mesma manhã em que o único ETF cotado nos EUA para o token, o Grayscale Zcash ETF (ZCSH), concluiu um desdobramento de ações na proporção de 3 para 1.
Os acionistas registados em 28 de setembro receberam duas ações adicionais por cada ação que detinham, distribuídas após o fecho do mercado em 29 de setembro, sendo que cada ação anterior ao desdobramento passou a valer três ações, correspondendo a aproximadamente um terço do antigo valor patrimonial líquido.
Como é que a Bitget está a lavar o restante dinheiro?
Os 3,9 milhões de dólares, inicialmente detetados pelo investigador on-chain ZachXBT, representam aproximadamente 15% dos tokens ZEC que os atacantes roubaram e que estão agora a ser transferidos para pools anónimas.
Os depósitos protegidos são apenas uma das rotas de saída que os hackers investigaram. Cerca de 6,3 milhões de dólares desapareceram através de conversões de Ether paraBitcoin processadas pela THORChain.
A tentativa de movimentar mais de 50 milhões de dólares através do sistema SHIELD da NEAR Intents falhou, uma vez que o protocolo congelou 503.000 dólares, mas não antes de cerca de 166.000 dólares terem sido processados com sucesso, como relata o Cryptopolitan.
A Circle e a Tether incluíram ainda na lista negra uma carteira ligada a um explorador de vulnerabilidades e congelaram 318.013 dólares em stablecoins.
Segundo ZachXBT, os agentes chineses que movimentavam dinheiro para os alegados atacantes da Coreia do Norte estavam a "pedir apoio abertamente" no dia 28 de Setembro nos servidores do Discord e nos canais do Telegram.
A tentativa de recuperação da Bitget
A Bitget agiu rapidamente para se reerguer após ter sofrido o maior impacto de 2026 até à data. A empresa confirmou que restaurou o seu fundo de proteção do utilizador para 309 milhões de dólares, ou cerca de 3.705 Bitcoin, 131% acima do compromisso inicial de 300 milhões de dólares.
Os levantamentos foram reabertos aos utilizadores por fases, começando com BTC a 28 de setembro, ETH a 29 de setembro e USDT a 30 de setembro. Outros ativos, moedas fiduciárias e serviços peer-to-peer regressarão a 2 de outubro.
Se você está lendo isto, já está um passo à frente. Continue assim assinando nossa newsletter.
Artigos Recomendados


