


A Bitget solicita formalmente à THORChain que recuse o serviço a endereços de atacantes
A CEO da Bitget, Gracy Chen, tornou público o pedido da exchange para que a THORChain interrompa as transações ligadas à vulnerabilidade que drenou cerca de 387,5 milhões de dólares das suas carteiras.
Conforme relatado Cryptopolitan , a Circle e a Tether já intervieram, interrompendo a movimentação de quase 318.000 dólares em stablecoins relacionada com o ataque hacker na sexta-feira, 25 de setembro. No entanto, espera-se que o pedido à DEX THORChain, que não requer KYC, não seja assim tão simples.
A THORChain oferece trocas nativas entre cadeias rápidas e sem permissão, sem verificações KYC (Conheça o Seu Cliente) para utilizadores legítimos. No entanto, esta mesma característica torna-a popular entre os criminosos que procuram movimentar fundos para fora do alcance da recuperação.
De notar que a THORChain não congelou as transações após o seu próprio ataque de exploração de 10,7 milhões de dólares no seu cofre no início deste ano.
O CEO da Bitget quer que a THORChain interrompa a movimentação de fundos dos exploradores
Chen escreveu no X na manhã de sábado: "Estamos a solicitar formalmente à @THORChain que recuse o serviço a estes endereços".
O executivo da Bitget alertou a exchange de que "o setor está de olho", desafiando-a a não usar "um princípio de design", como a neutralidade do protocolo ou a descentralização, para se eximir de qualquer responsabilidade enquanto "fundos reconhecidamente roubados" transitavam pela sua plataforma.
A forma como a THORChain pode intervir não é tão simples como as anteriores reportagens Cryptopolitan observaram, dado que a THORChain é mais sinónimo de código do que de uma empresa propriamente dita.
De acordo com o próprio protocolo, a DEX opera em 95 nós distribuídos globalmente, sem chave de administrador e sem multisig de controlo.
O que aconteceu à Bitget?
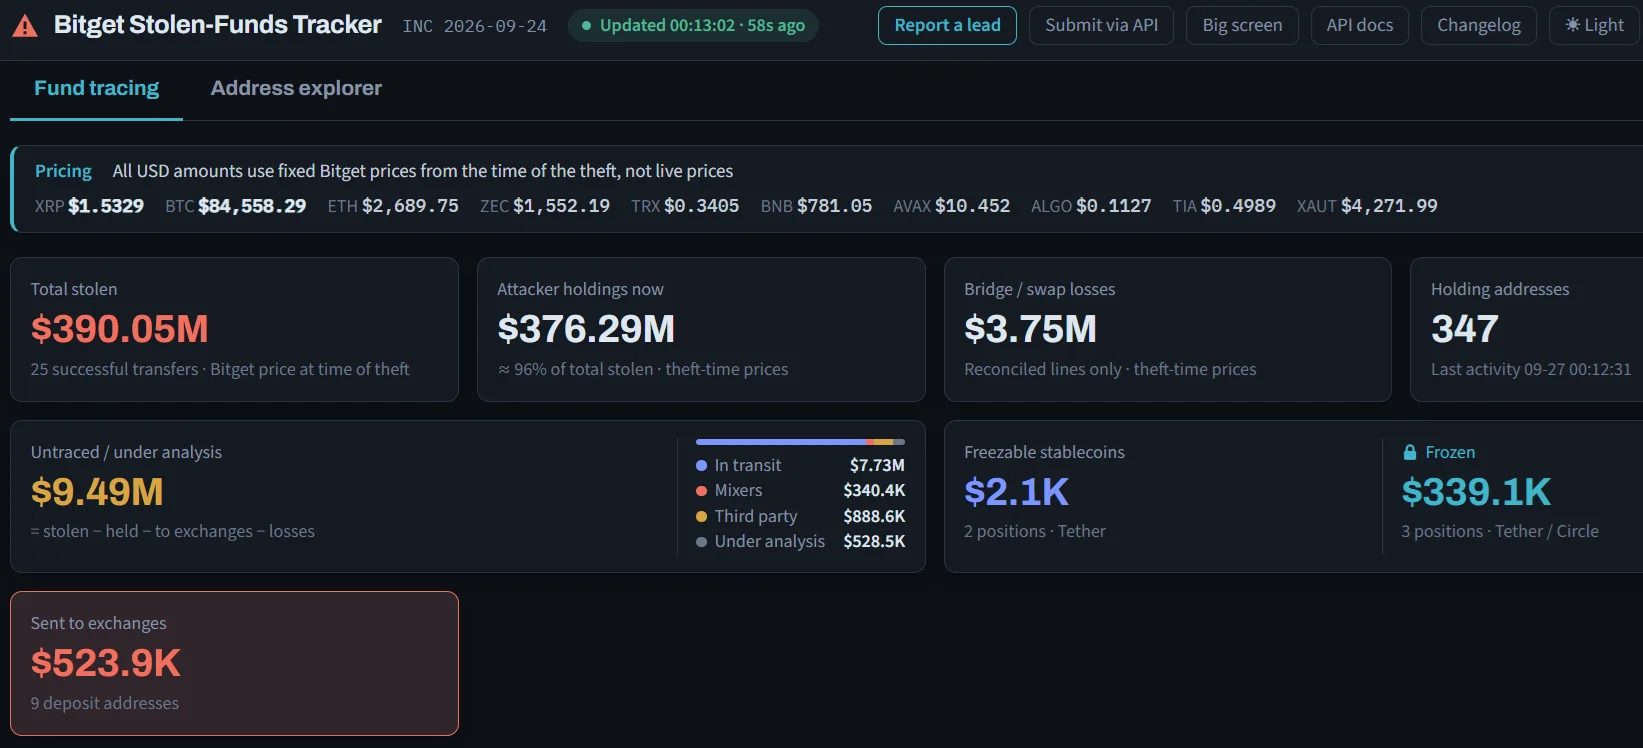
A Bitget sofreu uma violação de segurança a 24 de setembro que resultou no roubo de 387,5 milhões de dólares, um valor superior à estimativa inicial de 351,6 milhões de dólares, de acordo com uma atualização do centro de suporte.
O lote incluía AVAX, BNB, ETH, TRX, USDT, USDC, XRPe ZEC, depositados em carteiras recetoras principais, incluindo 0x770b…63ee para Ethereum. Os endereços separados detêm XRP, Zcashe TRON .
A Bitegt configurou um ao vivo tracpainel de e uma API de endereço do atacante para monitorizar os atacantes em tempo real.
Segundo a Bitget, as empresas de cibersegurança Mandiant e SlowMist estão a ajudar na investigação dodent , que, segundo a empresa, já está controlado. A exchange afastou ainda qualquer possibilidade de novas transferências não autorizadas.
Porque é que o THORChain é o ponto de pressão
O motivo pelo qual Chen está a apontar para a THORChain é o seu trac. A TRM Labs descreveu o protocolo em maio como "a ponte preferida" para lavar os maiores roubos da Coreia do Norte, citando o ataque de aproximadamente 1,5 mil milhões de dólares à Bybit em fevereiro de 2025 e o roubo de quase 300 milhões de dólares da KelpDAO. A TRM observou ainda que a THORChain "recusou-se consistentemente a bloquear atividades ilícitas", interpretando esta recusa como uma postura contra a censura.
A MistTractambém destacou o padrão a 25 de setembro, citando como quase 1,2 mil milhões de dólares dos desfalques da Bybit foram movimentados pela THORChain.
O que está a Bitget a fazer para recuperar fundos
Para além do apelo público, a Bitget lançou um Programa de Recompensa por Recuperação que paga 5% de quaisquer fundos congelados e 5% de quaisquer fundos recuperados, encaminhados em parte pelo canal LazarusBounty da Bybit.
A corretora afirmou que alguns ativos já foram congelados com a ajuda de parceiros do setor, embora as ações tomadas por ordem judicial ou a pedido das autoridades policiais estejam excluídas da recompensa.
Chen afirmou ainda que a Bitget irá retomar os levantamentos por fases, alertando que o processo é mais lento do que o normal porque o incidentedent várias blockchains e vários tokens.
Não se limite a ler notícias sobre criptomoedas. Compreenda-as. Assine nossa newsletter. É grátis.
Artigos Recomendados


