


Como recuperar os seus NFTs resgatados após o exploit de aprovação do Magic Eden
O site para os proprietários recuperarem os seus NFTs já está online, de acordo com o hacker ético que lançou a missão de resgate para salvar os NFTs em risco durante odent de segurança em que os utilizadores do Magic Eden da era 2024 foram expostos devido a uma vulnerabilidade no processador de pagamentos da Limit Break.
Uma das condições para que os proprietários recuperem os seus NFTs, de acordo com 0xQuit, vice-presidentedent investigação em blockchain da Yuga Labs, que liderou a missão de resgate, é que primeiro revoguem a antigamatic .
O processo de recuperação é também totalmente gratuito, sendo apenas aplicadas as taxas de gás padrão.
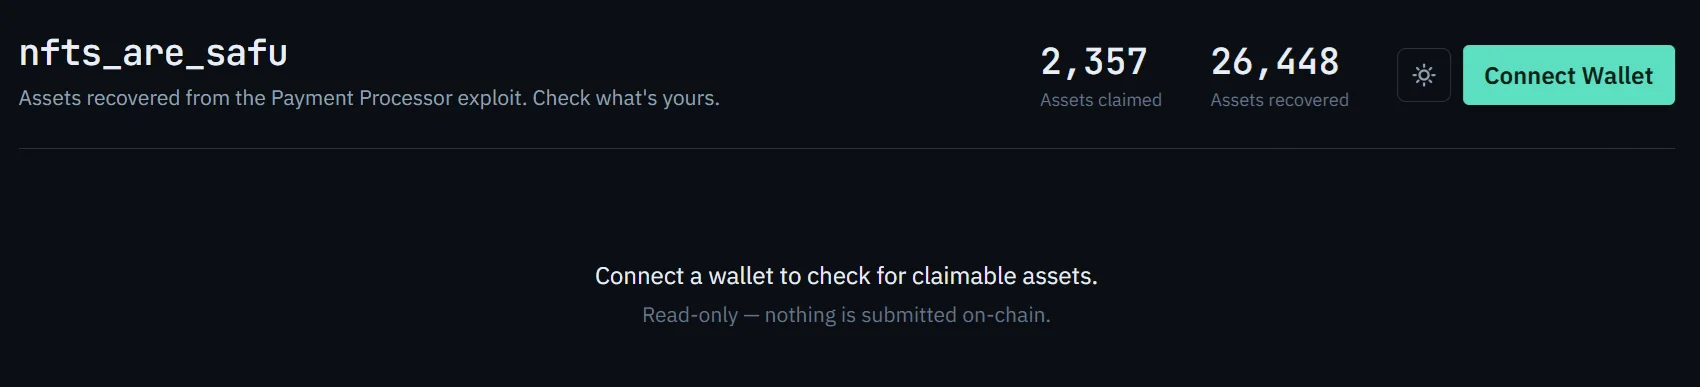
De notar que, até ao momento desta reportagem Cryptopolitan , apenas os NFTs resgatados podem ser recuperados do site, enquanto que os que estão na posse dos exploradores não são recuperáveis.
Como recuperar NFTs resgatados
0xQuit declarou o site de recuperação aberto no final da noite de sábado, escrevendo no X: "O site de resgate está ativo. Se eu consegui salvar os seus NFTs, agora pode recuperá-los.".
Para evitar que o problema se repita, o executivo da Yuga Labs alertou que os proprietários de NFTs só poderão reaver os seus NFTs após revogarem a aprovação do processador de pagamentos que causou todo odent .
Revoke.cash alertou ainda que o ataque depende apenas da aprovação, pelo que cancelar os anúncios é ineficaz para impedir a exploração.
nftsaresafu.xyz é o único oficial e, até ao momento da publicação desta notícia, já foram reclamados 2.357 dos 26.448 ativos recuperados.
A 0xQuit alertou ainda que o pedido interage com a configuração de uma carteira delegada, o que pode interferir com a simulação de transações em algumas carteiras.
Como uma aprovação em 2024 quase causou um desastre no mundo dos NFTs
A vulnerabilidade de setembro de 2026 tem raízes que remontam a um protocolo de negociação de NFTs que Magic Eden adotou em 2024 para liquidar transações na EVM, o Payment Processor V2. No entanto, de acordo com a Revoke.cashcash, quando a Magic Eden abandonou o processador desenvolvido pela Limit Break em outubro de 2024, as aprovações de tokens e NFTs concedidas pelos utilizadores durante este período nunca foram desativadas na blockchain.
Esta permissão ativa foi o que o atacante explorou, usando-a para sequestrar NFTs por completo e para comprar NFTs sem valor usando tokens armazenados em carteiras.
Pelo menos 2,8 milhões de dólares foram roubados desde que a vulnerabilidade começou a ser explorada a 24 de setembro, afetando carteiras nas Ethereum, Polygon, Base, Arbitrum e ApeChain.
Como a versão 2 não pode ser colocada em pausa ou corrigida, permanece vulneráveldefi. A Limit Break pausou a versão 3 mais recente em todo o lado, exceto na ApeChain, onde permanece utilizável até 30 de novembro de 2026.
O que os heróis salvaram e o que não conseguiram
0xQuit afirmou que o ataque veio a público depois de alguém ter explorado a falha para roubar 10 Meebits, 50 Otherdeeds, 10 NFTs do World of Women e 235 Desperate ApeWives, e que demorou mais de 12 horas até que alguém o alertasse para o sucedido.
Assim que compreenderam a dimensão do problema, os investigadores de segurança utilizaram a mesma falha de forma defensiva para transferir activos em risco para uma carteira sob o seu controlo. A operação terá resgatado 23.155 NFT avaliados em mais de 5,7 milhões de dólares.
Nem tudo pôde ser alcançado a tempo. "660 WETH estavam em risco, e infelizmente não fomos suficientemente rápidos para recuperar", disse 0xQuit ao The Block, explicando que o exploit poderia ser executado ao contrário para extrair WETH.
Instruções especiais para determinadas recolhas de NFTs
Algumas coleções não serão lançadas sem problemas. 0xQuit alertou que os detentores de coleções ERC721C ou ERC1155C podem não conseguir reivindicá-las devido às regras do validador de transferência e pediu aos proprietários das coleções afetadas que ajustassem as suas definições ou adicionassem o site à lista de permissões. Disse que analisará esses casos nos próximos dias.
A Magic Eden afirmou que nenhum anúncio ativo foi atingido e que encerrou o seu marketplace EVM no primeiro trimestre de 2026. O marketplace aconselhou os utilizadores a revogarem a aprovação V2 no Ethereum, Polygon e Base. Entretanto, o cofundador da OpenSea, Chris Maddern, disse que a sua equipa sinalizou mais de 3.000 artigos como roubados para bloquear a revenda.
Eventos como este atraem burlões. Cryptopolitan já informou que os sites falsos de "recuperação" e "reivindicação" tendem a surgir após exploits de grande impacto, pelo que os utilizadores devem aceder à ferramenta de reivindicação apenas através da publicação verificada do 0xQuit e revogar as aprovações através de um verificador fiável, em vez de clicar em links enviados por estranhos em mensagens diretas ou respostas.
Não se limite a ler notícias sobre criptomoedas. Compreenda-as. Assine nossa newsletter. É grátis.
Artigos Recomendados


