


Os registos médicos roubados do FBI mostram porque é que os dados pessoais são agora um alvo prioritário nos ataques cibernéticos
O grupo de hackers ShinyHunters afirmou que o ficheiro roubado do FBI contém registos de avaliações psiquiátricas e médicas de funcionários da agência. Se a alegação for confirmada, esta tornar-se-á mais do que apenas uma violação de dados dos funcionários, mas sim um desastre a longo prazo para a contra-informação e para a identificaçãodentpessoas, que não poderá ser resolvido com uma simples redefinição de palavra-passe.
Análises ao sangue, notas sobre saúde mental e um mapeamento da força de trabalho por doença
Os documentos discutidos esta semana assemelham-se mais a registos clínicos do que a ficheiros de pessoal. Segundo a BBC News, que analisou uma seleção dos documentos roubados, os registos médicos incluem resultados de análises ao sangue e à urina, observações médicas, alergias e outras condições de saúde, bem como os nomes e moradas reais dos agentes.
De acordo com uma análise feita pela Reuters a outros seis documentos, alguns registos consistem em avaliações de saúde mental realizadas antes do início do emprego, resultados de eletrocardiogramas, um documento que mencionava que o candidato apresentava "sinais de depressão" no ensino secundário e um documento que indicava que o indivíduo tomava aspirina diariamente e era alérgico a determinadas substâncias.
A Reuters confirmou parcialmente alguns dos registos com base em detalhes de bureaus de crédito, perfis de LinkedIn e informações de uma pessoa familiarizada com as avaliações do FBI.
Como afirma Etay Maor, vice-dent de inteligência de ameaças da Cato Networks, na sua entrevista à BBC:
As palavras-passe podem ser redefinidas se forem roubadas, mas os registos médicos não.
Porque é que um portal de emprego do FBI continha dados dedentde nível de espionagem?
Os registos médicos evidenciam um problema já significativo de exposição de dados pessoais. Cryptopolitan noticiou anteriormente que a Reuters examinou uma amostra de 5.000 linhas que ligavadentdo FBI a funções de inteligência, vigilância e contra-inteligência, incluindo operações na Rússia e na China. Os cibercriminosos alegam que o volume total de dados roubados varia entre os dois e os três terabytes.
O site FBIJobs.gov contém uma grande quantidade de informação sobre os seus candidatos e funcionários. Além disso, o grupo ShinyHunters afirmou ter invadido sistemas internos, como o serviço FBI MedLink e sistemas de verificação de antecedentes, mas até à data esta alegação não foi verificada de forma independentedentReuters. Na quarta-feira, o FBI declarou estar a "investigar ativa e agressivamente" o caso, embora a causa ainda não seja clara.
Um gangue de extorsionários que ignorou o pedido de resgate
ShinyHunters não é um nome novo. De acordo com Huntress, trata-se de uma operação com motivação financeira que existe pelo menos desde 2019 e ganhou notoriedade por roubar dados de SaaS e da nuvem em larga escala, utilizando também táticas de extorsão do tipo "pague ou vaze".
Desta vez, o grupo quebrou odent. Em vez de exigir dinheiro, procurou um pedido de desculpas do FBI por uma notificação de maio que, segundo eles, os tinha insultado, embora tenha posteriormente retirado essa exigência.
De acordo com o Cryptopolitan, o FBIJobs.gov utiliza a tecnologia Oracle PeopleSoft e a Mandiant, da Google, associou a ShinyHunters aos ataques ao PeopleSoft que exploraram a vulnerabilidade CVE-2026-35273, avaliada pela Oracle com uma pontuação de 9,8 em 10. Até à data, não existem provas públicas que liguem a vulnerabilidade à violação de segurança.
Ecos da violação do OPM de 2015
Os registos de pessoal federais já tinham causado danos deste nível anteriormente. De acordo com o Gabinete de Responsabilidade Governamental (GAO, na sigla em inglês), a violação de dados do Gabinete de Gestão de Pessoal (OPM, na sigla em inglês) em 2015 comprometeu informações sensíveis de cerca de 22 milhões de funcionários e contratados federaistracO GAO descobriu posteriormente que a agência responsável pela maioria das verificações federais de antecedentes não tinha implementado completamente os controlos de privacidade em todos os sistemas examinados.
Eric O'Neill, ex-agente do FBI e fundador da Nexasure AI, disse à Reuters que as informações médicas elevam este acontecimento a um nível semelhante e podem atrairtracatenção de serviços de informação hostis.
Ficaria surpreendido se a inteligência russa não estivesse a bater-lhes à porta e a dizer: 'Queremos este material, entreguem-no'.
— Eric O'Neill, ex-agente do FBI e fundador da Nexasure AI, em entrevista à Reuters
A conta recai sobre todos os outros
A violação de segurança, por si só, não afetará os mercados globais, mas incidentesdenteste continuam a aumentar os custos de segurança, conformidade e seguros em diversos setores. O estudo da IBM sobre violações de segurança para 2026 estima o custo médio global em 4,99 milhões de dólares, um aumento de 12%, enquanto os ataques impulsionados pela IA cresceram 56%. O seu índice X-Force indica que a exploração de aplicações expostas ao público aumentou 44% e que as principais violações da cadeia de abastecimento quase quadruplicaram em cinco anos.
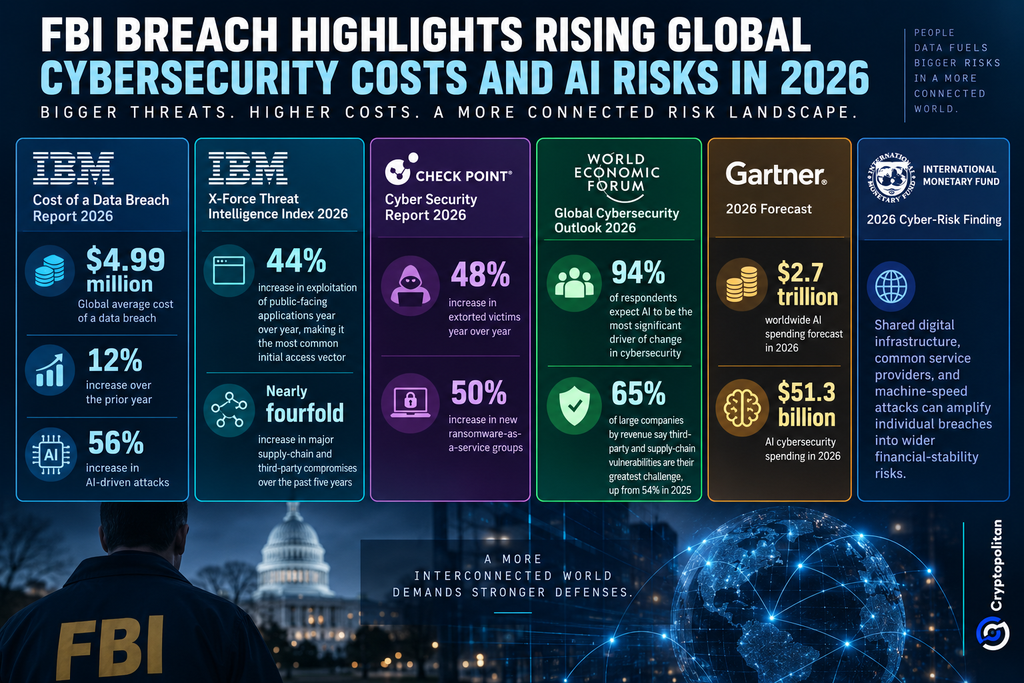
A pressão está a tornar-se estrutural. A Check Point registou um aumento de 48% no número de vítimas de extorsão, enquanto o Fórum Económico Mundial constatou que 94% dosdentesperam que a IA seja a maior força a remodelar a cibersegurança. A Gartner prevê gastos de 2,7 biliões de dólares em IA em todo o mundo em 2026, enquanto o FMI alerta que a infraestrutura digital partilhada e os ataques à velocidade da máquina podem transformar violações individuais em riscos mais amplos para a estabilidade financeira.
Se você está lendo isto, já está um passo à frente. Continue assim assinando nossa newsletter.
Artigos Recomendados


