

A Fetch.ai e a NuNet perdem 2 milhões de dólares numa fuga de chaves privadas
Um atacante roubou cerca de 2 milhões de dólares da infraestrutura associada à Fetch.ai e à NuNet.
As empresas de segurança associaram ambos os ataques à mesma carteira digital do atacante. Uma análise preliminar da Fetch.ai revelou que o atacante utilizoudentde assinatura comprometidas para obter acesso à infraestrutura.
Embora um roubo de 2 milhões de dólares possa ser considerado insignificante no contexto de um mercado de criptomoedas estimado em 2,85 triliões de dólares, o que é notável neste evento específico é que asdentprivilegiadas comprometidas deram ao hacker acesso a infraestruturas críticas e destacaram como as fragilidades na gestão de chaves podem alastrar por sistemas conectados, mesmo que ostracde tokens subjacentes não estejam comprometidos em si.
A mesma carteira esgotou FET e recebeu a moeda NTX
Segundo a PeckShield, o hacker desviou um total de 8,7 milhões de FETs, avaliados num valor equivalente a 1,53 milhões de dólares, e cunhou sem autorização 408,5 milhões de NTX, no valor aproximado de 462.730 dólares.
A Blockaid observou separadamente a remoção de cerca de 1,56 milhões de dólares em FET de um conversor, juntamente com aproximadamente 452.000 dólares em NTX recém-criados. Isto elevou o valor total deste conjunto de carteiras para cerca de 2,01 milhões de dólares enquanto o ataque estava em curso. Uma publicação subsequente ligou a criação de NTX à mesma carteira recetora.
🚨O Blockaid detetou uma exploração em curso no @Fetch_ai na Ethereum. A mesma carteira do explorador recebeu então uma grande quantidade de NTX cunhados da conta de implantação do @nunet_global . Cerca de 2,01 milhões de dólares até à data (cerca de 1,56 milhões de dólares em FET drenados do conversor + cerca de 452 mil dólares em NTX cunhados) em todo o cluster. O ataque ainda está ativo…
— Blockaid (@blockaid_) 19 de setembro de 2026
A NuNet também faz parte do mesmo ecossistema mais amplo de IA e criptomoedas. O CoinMarketCap descreve-a como o segundo spin-off da SingularityNET.
O ponto fraco era a autorização privilegiada
De acordo com as evidências apresentadas, não se pode concluir que uma única chave tenha sido responsável por ambos os projetos. Com base na análise preliminar, é provável que a chave de assinatura tenha sido comprometida. Por outro lado, a análise realizada na blockchain sugere que a chave de cunhagem da NuNet também pode ter sido comprometida.
Na sua análise, a SlowMist informou que o TokenConversionManagerV3 dependia apenas da assinatura ECDSA de uma única conta externa para autorizar a função conversionIn() no momento do esvaziamento do FET.
A referida função não implementou um mecanismo de controlo checkLimits(amount) contra a transação e não verificou se as provas de queima ou bloqueio estavam disponíveis na blockchain. O esvaziamento do FET ocorreu assim que a chave de autorização foi comprometida, dado que uma assinatura legítima era tudo o que era necessário para o esvaziamento do saldo de FET do conversor.
A Fetch.ai afirmou ter trabalhado com a SingularityNET para desativar as carteiras e os contratos afetadostracposterior atualização informou que nenhum contrato da Fetch.aitracem risco e que as conversões de AGIX para FET tinham sido pausadas por precaução.
Uma análise on-chain da exploração já está disponível na ASI:One. Rastreia tracde assinatura comprometida até às cashchave
— Fetch.ai (@Fetch_ai) 20 de setembro de 2026
Leia o relatório: https://t.co/W95r50VMaY
Juntamente com a @SingularityNET, desligámos…
Porque é que o NTX caiu a pique enquanto o FET não?
Estes dois tokens reagiram de formas distintas devido aos diferentes efeitos que os ataques tiveram na oferta. O ataque ao FET removeu tokens emitidos anteriormente, enquanto o ataque ao NTX gerou centenas de milhões de tokens não autorizados, comprometendo a integridade da oferta e aumentando a pressão de venda.
Segundo o CoinMarketCap, o NTX está atualmente a ser negociado a cerca de 0,000066 dólares, uma queda de quase 95% nas últimas 24 horas após ter atingido o seu mínimo histórico de 0,00004075 dólares a 20 de setembro. Ao mesmo tempo, a situação do FET não foi afectada por tal catástrofe.
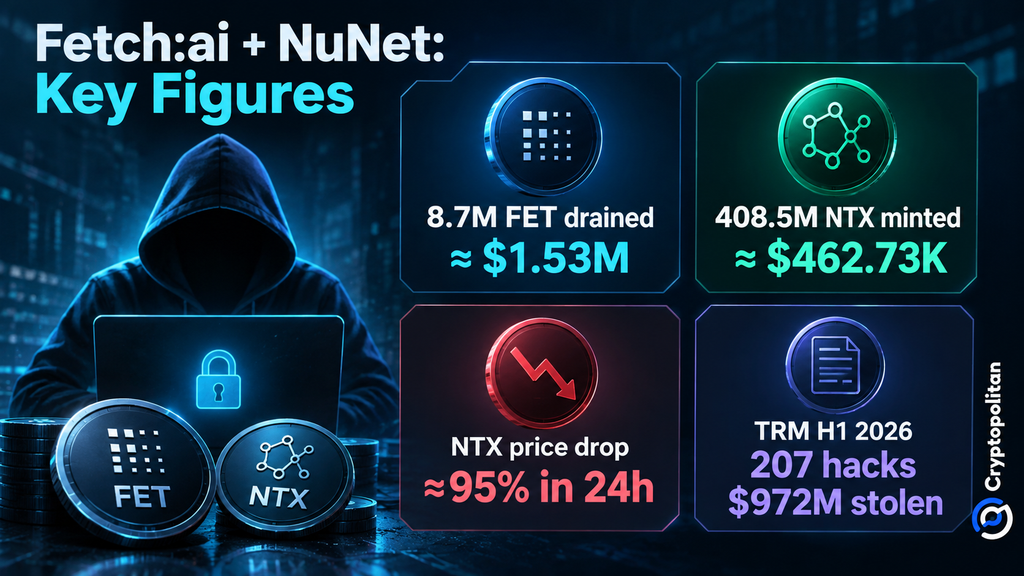
A perda direta é modesta, mas o método de ataque ajusta-se a um padrão muito maior do setor. A TRM Labs registou 207 ciberataques e 972 milhões de dólares em prejuízos no primeiro semestre de 2026. Os compromissos de infraestrutura e operacionais representaram apenas cerca de 15% dos incidentesdentmas aproximadamente 76% dos fundos roubados.
da CoinGecko de 2026 conta uma história semelhante. As violações de infraestruturas e da cadeia de abastecimento causaram perdas de mais de 1,8 mil milhões de dólares entre janeiro de 2025 e julho de 2026, enquanto a quebra de chaves privadas permaneceu um ponto crítico de vulnerabilidade.
Cryptopolitan também reportou um padrão semelhante em junho, quando a Humanity Protocol afirmou que a exposição de chaves privadas contribuiu para perdas de até 31 milhões de dólares, e o seu token H caiu até 90%.
A Fetch.ai afirma que a investigação continua em aberto. As questões seguintes são como as credenciaisdentcomprometidas, se a Fetch.ai rotacionou ou substituiu todos os privilégios afetados e como a NuNet lida com o NTX não autorizado ainda ligado ao atacante.
Não se limite a ler notícias sobre criptomoedas. Compreenda-as. Assine nossa newsletter. É grátis.
Artigos Recomendados


